




















ヤクルト本社、個人情報約4万件漏えい 公式サイトへの不正アクセスで
ヤクルト本社は10月30日、同社Webサイトが第三者による不正アクセスを受け、問い合わせフォームの利用者などの個人情報約4万件が外部に漏えいしたことを確認したと発表した。対象件数や期間などの詳細は、順次公表する。
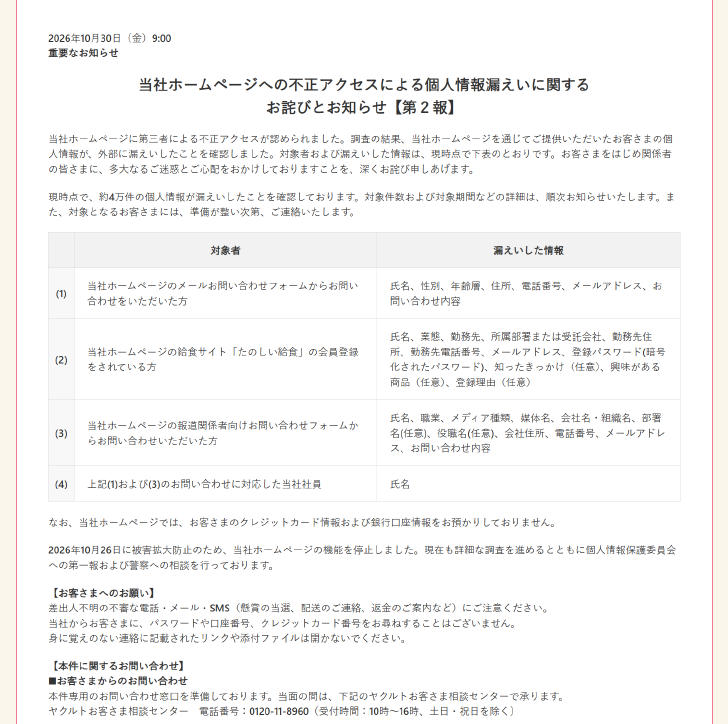 ニュースリリースより
問い合わせフォームでは、利用者の氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容が漏えいした。
「たのしい給食」会員情報は、氏名、業態、勤務先、所属部署または受託会社、勤務先住所、勤務先電話番号、メールアドレス、暗号化された登録パスワードと、任意で回答した「知ったきっかけ」「興味がある商品」「登録理由」が漏えい対象。
報道関係者向け問い合わせフォームの利用者は、氏名、職業、メディア種類、媒体名、会社名・組織名、会社住所、電話番号、メールアドレス、問い合わせ内容、部署名(任意)と役職名(同)が漏えいした。
問い合わせフォームと報道関係者向けフォームでは、問い合わせに対応した社員の氏名も漏えいしたという。
顧客のクレジットカード情報や銀行口座情報は預かっていない。
26日、被害拡大を防ぐためにWebサイトの機能を停止し、同午後7時に不正アクセスの発生を告知した。30日時点でもサイトはメンテナンス中。再開の時期は示していない。個人情報保護委員会へ第一報を提出し、警察にも相談している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
暗号資産取引所Binance、ハッキングで約1兆円の被害か 入出金を全面停止
-
5
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
6
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
7
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
8
PHP脆弱性でいち早くサービス停止、コドモン経営判断の舞台裏 実はオンラインイベントの真っ最中だった
-
9
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
10
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR