




















脆弱性発覚の「Peing -質問箱-」、メンテ明けるも“メルアド公開状態” 再メンテへ
第三者にアカウントを悪用される脆弱(ぜいじゃく)性が見つかり、1月28日夜からメンテナンスを実施していた匿名質問サービス「Peing -質問箱-」が29日午後8時にサービスを再開したが、午後8時40分ごろ再びメンテナンスに入った。依然として脆弱性が残っていることが分かった。
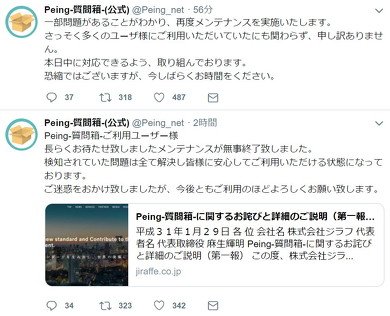 午後8時にサービス再開するも、再メンテへ
Peing -質問箱-は、Twitterを通じて匿名で質問できるサービス。運営会社のジラフによれば、28日午後6時にユーザーから脆弱性について問い合わせがあり、社内調査を開始。第三者が任意のユーザーになりすましてツイートを投稿できるなどの問題があると分かり、同日午後9時35分にメンテナンスに入った。
当初は「明朝まで」としていたメンテナンス期間だったが、最終的には29日午後8時まで延長。午後6時には「改善の実装が完了し最終確認中のため20時まで延期する」と説明し、午後7時53分に「検知されていた問題は全て解決し皆さまに安心してご利用いただける状態になっております」と告知していた。
しかし「メンテナンス後もメールアドレスやハッシュ化パスワードなどが公開状態のままだ」とTwitterユーザーから声が上がった。任意のPeingユーザーページのHTMLソースに、ユーザーのメールアドレス、ハッシュ化パスワード、ソルトと思われる文字列が公開になっていた。
このパスワードはPeing特有に設定するものであり、Twitterアカウントのパスワードとは異なる。ソルトはパスワードをハッシュ化する際にパスワードに付加する文字列で、ハッシュ値から元の文字列を推測しづらくするために利用するものだ。
Peingは午後8時44分に「一部問題がある」として再びメンテナンスに入った。「本日中に対応できるよう取り組んでいる」という。
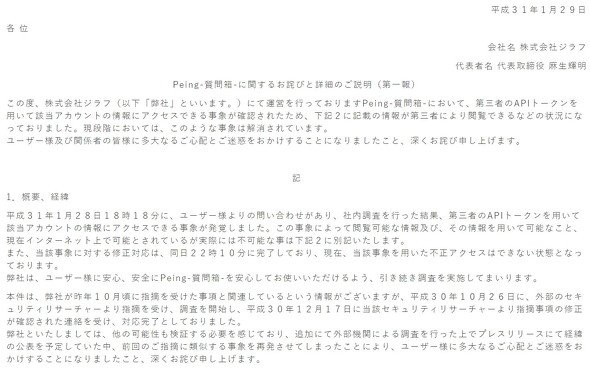 Peing-質問箱-に関するお詫びと詳細のご説明(第一報)一部抜粋
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR