


Google DeepMind、コードの脆弱性を自動修正するAIエージェント「CodeMender」発表
米Google DeepMindは10月6日(現地時間)、悪用を防ぐために脆弱なコードを自動的に検出し、パッチを適用して書き換えるAIエージェント「CodeMender」を発表した。この取り組みは、AIがサイバー犯罪者にとって強力な攻撃ツールとなりつつある状況に対抗し、AIをサイバー防御側に決定的な優位性をもたらすためのツールとして活用することを目指す、Googleの長期的なAIセキュリティ戦略の一環という。
CodeMenderは、Googleの「Gemini」(Gemini Deep Thinkモデルを含む)の推論能力を利用して、重大なコードの脆弱性を自動的に修正することで、この問題の解決を助ける。オープンソースエコシステム全体でセキュリティ対策を拡大し、脆弱性の発見からパッチ適用までの時間を短縮することを目的としている。
脆弱性を即座に修正するリアクティブなアプローチと、既存のコードを書き換えて脆弱性のクラス全体を排除するプロアクティブなアプローチの両方を取り入れた包括的なコードセキュリティ戦略を実行する。技術的な特徴として、ファジングや定理証明器、高度なプログラム分析ツールを活用し、脆弱性の表面的な症状だけでなく根本的な原因を正確に特定する「ルートコーズ分析」機能を持つ。
自律的に生成・適用したコードパッチは、自動化されたピアレビュー担当者として機能する専門の「批評」エージェントにルーティングされる。これにより、パッチが正確性、セキュリティ上の影響、コーディング標準への準拠について厳密に検証され、高品質なパッチのみが人間の最終承認のために提示される仕組みだ。
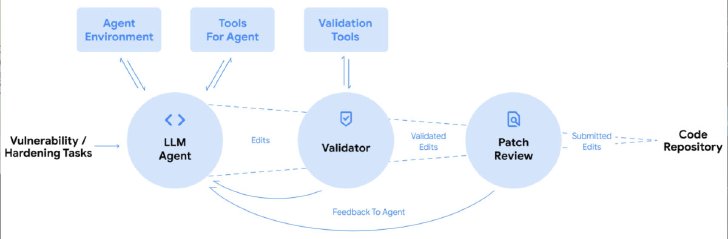 Codemenderの仕組み(画像:Google DeepMind)
プロアクティブな対策の一例として、画像圧縮ライブラリ「libwebp」に対し、バッファオーバーフローの悪用を防ぐための「-fbounds-safety」アノテーションを適用する作業を展開している。
Google DeepMindによると、CodeMenderの構築開始から6カ月間で、オープンソースプロジェクトに対して72件のセキュリティ修正をアップストリームしたという。
現在は、信頼性を確保するため、CodeMenderが生成するすべてのパッチは人間によるレビューを受けているが、今後はオープンソースコミュニティからのフィードバックを系統的に収集しながらプロセスを徐々に拡大していく予定だ。将来的には、オープンソースプロジェクトのメンテナーと連携し、コミュニティのフィードバックを反映させることで、一般公開を目指すとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
AIに打ち明けた相談は“広告トラッカー”に筒抜け? ChatGPT、Claude、Gemini含む42サービスを米大が調査
-
2
AIモデリングもできる無償3D CAD「SolidCraft」を試してみた!
-
3
メルカリ、アプリ開発「2日→数十分」へ 直面したAI時代の“意外な課題”とは?
-
4
大手自動車メーカーの検図工数を90%削減 AIが図面の重要な変更点を判別
-
5
NTTが宇宙光通信網の構築へ 「IOWN搭載」衛星と宇宙データセンターで米中に挑む
-
6
MUFG、松尾豊教授ら設立のAIスタートアップと提携 「遍在型AGI」活用へ
-
7
「AI処理、データ非保持が守られず」――Notionが委託先の問題指摘、漏えいの恐れ巡り
-
8
「Gemini 4 Hydrogen」とは 性能とユースケースまとめ Googleの「誰でも使える」最新モデル
-
9
「回答するAI」から「現実の課題を解決するAI」へ、ダッソーが掲げる産業AI戦略
-
10
規制の厳しい業界でAIエージェントをどう導入する? MicrosoftとIBMが発表した基盤「3つの特徴」
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR