


「Claude Mythos」が15年前のバグも発掘、Firefoxの修正数が一挙に15倍超に
Mozillaは5月7日、米Anthropicが4月に発表したAIモデル「Claude Mythos Preview」によって、「Firefox」で多数の深刻なバグが発見されたと発表した。同モデルへのアクセスはMozillaなど一部のパートナーに限定されており、一般には公開されていない。
Mozillaは2週間前、Claude Mythos PreviewなどのAIモデルの支援により、Firefoxに潜在していた前例のない数のセキュリティバグを特定・修正したと発表していた。今回のブログ投稿では、その具体的な手法と成果を詳述している。
従来、AIが生成するセキュリティバグレポートはオープンソースプロジェクトの開発者にとって頭痛の種だったという。LLMに「問題」を発見させるのは安価で容易だが、それに対応するのはプロジェクトのメンテナーにとって低速かつ高コストという非対称な負担が生じていた。しかし、ここ数カ月でモデルの能力向上とハーネス(制御・検証の仕組み)の改善が組み合わさり、この状況が劇的に変化したとしている。
Claude Mythos Previewによって271件のバグが特定され、Firefox 150に修正が盛り込まれたほか、149.0.2および150.0.1にも修正が反映された。発見されたバグの中には長期間見過ごされていたものも含まれており、15年前から存在していた<legend>要素のバグや、20年以上前から潜んでいたXSLTのバグなども修正対象となった。271件のうち、180件がhigh、80件がmoderate、11件がlowに分類されている。
AIの活用によってバグ修正数が激増したことは数字にも表れている。Mozillaが公開したグラフによると、2025年を通じてFirefoxのセキュリティバグ修正数は月当たり17~31件で推移していたが、AnthropicがFirefoxチームに直接バグを報告した2026年2月に61件、3月に76件と増加し、Claude Mythos Previewの成果が反映された2026年4月には423件と、従来の約15倍に達した。
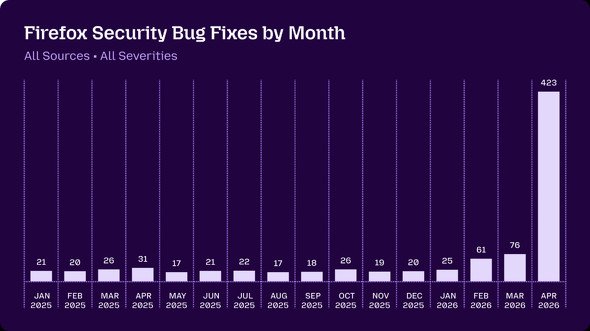 月別Firefoxセキュリティバグ修正数。2026年4月はAIによるバグ発見の成果が反映され、423件と過去最多を記録した(画像:Mozilla)
なお、Firefoxチームはバグの「発見」にAIを活用しているものの、修正作業はエンジニアが担っている。すべてのバグは適切に修正するために丁寧な対応が必要であり、100人以上がコードの修正に貢献したとMozillaは説明している。AIによる大量のバグ報告への対応は多大な作業量をもたらしたとしつつも、「これまでで最もセキュアなFirefox」を出荷できたとチームの取り組みを称えた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Jev」とは “文章を書かないAI”がなぜ話題に? 元OpenAI研究者が開発、「“スマートなif文”と考えてみて」
-
2
トランプ大統領、「AI Force」創設を表明 「AI脅威論はでっちあげだ」
-
3
経営「AIでラクして早く帰って」→社員「帰らない」 工数最大9割減のDeNAも悩むAI効率化の壁
-
4
Googleの「Gemini」も能力テスト中に実在企業3社に侵入──WSJ報道
-
5
パナソニック・サムスン撤退の裏で「中国勢5割」 独IT見本市「IFA」トップが明かす舞台裏
-
6
OpenAIの「AGI到達」宣言に待った! 評価テスト「99.9%」のカラクリと評価団体が反論した真実
-
7
エヌビディアCEO「誰かと夕食をすると、その翌日に相手の株価が2倍になる」 GPUを巡る巨額マネーの行方
-
8
「足りないのはCOBOL人材じゃない」 日立が語る、AI時代のシステム刷新における“人”の役割
-
9
恐るるに足らず? 中国フィジカルAI主要15社と5大集積地で見る「点と線と面」
-
10
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR