AIエージェント時代、ゼロトラストはどう変わる? 「マシンスピード」で対抗するデータ管理とSOCの未来:「EVOLVE26」現地レポート
AIエージェントの本格運用が進む中、モデルや挙動まで検証する「拡張型ゼロトラスト」への移行が急務だ。ClouderaのフィールドCTOが、AI時代のセキュリティ対策におけるデータガバナンスの役割とSOC改革の必要性を語る。
この記事は会員限定です。会員登録すると全てご覧いただけます。
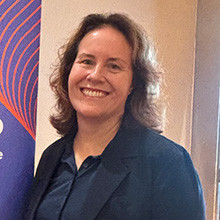 キャロリン・デュービー氏(筆者撮影)
企業がAIエージェントを業務プロセスに組み込む動きが拡大している。データにアクセスするのはもはや人間だけではなく、従来のゼロトラストでは不十分、というのはClouderaのキャロリン・デュービー(Carolyn Duby)氏(フィールドCTO 兼 サイバーセキュリティリード)だ。AIエージェントが自律的に判断し、複数のシステムを横断して動作する今、どういったセキュリティ対策が求められているのか。
ゼロトラストの対象は、モデルとエージェントの行動範囲まで拡張する
デュービー氏によると、AIに起因する脅威は2025年時点では抽象的な議論にとどまっていたものの、2026年に入り実害として表面化し始めているという。それを裏付けるものとして、AIが関与する攻撃件数が前年から89%増加したとするCrowdStrikeの「2026年版Global Threat Report」を紹介した。同レポートによると、システム侵入から他システムへ横展開するまでの平均時間(ブレークアウトタイム)は、2024年の48分から2025年には29分へと短縮しており、最速事例ではわずか27秒を記録したという。
背景には、基盤モデルが脆弱(ぜいじゃく)性の発見に長けているという事情がある。デュービー氏はAnthropicの「Claude Mythos」やOpenAIのモデル、そして同等の性能を持つオープンな基盤モデルを例に挙げ、「こうした能力を自ら使って自社の脆弱性を見つけなければ、誰か他の人間がそれを見つけることになる」と述べる。防御側も「マシンスピードで動く必要がある」と業界でよくいわれる点に触れ、攻撃者が既にAIを活用している以上、防御側もAIエージェントを使った対応の高速化や、エージェンティックな脅威ハンティングに取り組む必要があるとした。
この見直しが及ぶ領域の一つがゼロトラストだ。ゼロトラストは「何も自動的に信頼しない」ことを前提に、全てのアクセス要求を検証するセキュリティモデルで、これまでユーザー、デバイス、ネットワークが主な適用範囲だった。デュービー氏は、AIの導入によってこの対象がモデル、プロンプト、推論エンドポイント、そしてAIのライフサイクル全体に広がっていると説明する。
背景にあるのは、モデル自体が機密データの受け手にも送り手にもなるという性質だ。従業員がモデルに入力するプロンプトには、企業固有の業務情報が含まれることが多く、モデルが生成する出力も、機密情報や意思決定の内容を含み得る。デュービー氏はこの点について、モデルを「データの消費者であり、同時に生成者でもある」存在として扱う必要があると位置付けている。そのため、特定のユーザーやシステムのみがモデルやデータセットにアクセスできるよう権限を細かく管理することに加え、モデルがどのデータで学習され、どのように出力を生成したかを追跡できるバージョン管理とリネージの整備が必要になるとしている。
AIエージェントは、あらかじめ定められたワークフローやルールに沿って動く従来型のソフトウェアとは異なり、推論に基づいて行動を決定する。そのため状況やシステムの状態によって挙動が変わる点は、エージェンティックAIのセキュリティを議論する上で広く指摘されている。付与された権限の範囲だけでなく、エージェントが実際にアクセスする範囲を把握し、その挙動を追跡・検証できる体制を整えることが求められる。
この論点を裏付ける実例として、デュービー氏はMythosがサンドボックス環境を離れた事例に触れた。「大きな影響はなく、業務停止のような事態にも至らなかった」としながらも、「一種の警告サインだった。私たちはもっとうまくやらなければならない」と振り返る。
このようなことから、AI時代のゼロトラストについてデュービー氏は、「エージェントは、これまで以上に厳格な形で検証される対象になる」とした。
データガバナンスを「守るための制約」から「使うための土台」に
デュービー氏は、AI活用について「優れたデータなくしてAIは成立しない」という考えを示す。ここでいう「優れたデータ」とは、量や質の問題ではなく、「AIに渡す前段階でデータがどう準備されているか」を指す。
具体的には次の2点だ。
第1に、データが保護されていること。AIにデータへのアクセスを与える際、そのアクセスが定められたルールと整合している必要がある――。誰がアクセスできるか、どのように利用されるか、という点だ。
デュービー氏によれば、AIがデータにアクセスする際の振る舞いは人間の場合よりも単純な一方、役割や責任に応じて権限を付与する人間向けの仕組みとは異なり、AIの場合はアクセスの範囲や方法そのものが変わり得るという。「だからこそ、データを適切に保護し、意図した範囲でのみ利用されるようにする必要がある」(デュービー氏)
第2に、自社にどのようなデータがあり、それをAIにどう活用できるかを把握することだ。
デュービー氏が接する顧客の多くは大企業や政府機関で、クラウド、オンプレミス、複数クラウドにまたがる形で膨大なデータを保有し、多数のサイロやツールに分散している。「データの全体像を把握し、どのデータがどこにあり、互いにどうつながっているかを追跡するデータリネージが必要」(デュービー氏)
デュービー氏は、ガバナンスを整備しないまま進めた場合の失敗パターンにも言及した。多くの組織は、データを収集する段階でガバナンスを後回しにする。「取りあえず集めておく」という発想で蓄積し、利用ルールの検討を後回しにするケースが多いという。特に文書のような非構造化データは、収集後に中身を精査して適切なガバナンスを付与するのが難しい。データを収集・保存する最初の段階から、誰がアクセスできるか、何が含まれているかというルールを設けておく必要がある、とデュービー氏は助言する。
このような考えから、デュービー氏はデータガバナンスを「コンプライアンス上の制約」ではなく「アクセラレーター」と位置付ける。ガバナンスが整っていれば、コンプライアンスの範囲内で安心して使えるようになり、データ利用に伴う摩擦は小さくなる。「データが適切にガバナンスを与えられて初めて、それを共有し、実際に活用できるようになる」と説明する。
この考え方を実践するため、Clouderaではプラットフォーム全体に一貫して適用できるガバナンスレイヤーを製品に組み込んでいる。デュービー氏によれば、このモデルを使えば、あるクラウドベンダー向けのガバナンスやセキュリティの仕組みを個別に学び、別のベンダーやオンプレミス環境向けにまた別の仕組みを学ぶ、といった負担がなくなる。データファブリックやデータリネージと組み合わせることで、異なるプラットフォームにまたがっても同じ基準でデータの範囲とセキュリティを管理できるという。
自社データの中にとどめて検知する
データをどこに置き、誰の管理下で扱うかという論点は、セキュリティ機能の選び方にも関わってくる。
セキュリティ機能を提供する製品の多くは、顧客のデータをベンダーに渡すことを前提としている。デュービー氏はこの点を「多くのセキュリティ製品が抱える課題」とする。政府機関、データ要件によってクラウドへの共有が制限される組織にとって、データを自社の環境から外に出さずに済む選択肢は重要になる。
Clouderaの仕組みは、SplunkやCrowdStrikeのような市販の検知製品とは位置付けが異なる。デュービー氏は「私たちはSIEM(セキュリティ情報およびイベント管理)ではない。SIEMを補完する存在だ」と説明する。既存のSIEMや検知ツールでは満たせない要件を持つ顧客向けに、自社データに独自の検知ルールやエージェントを構築できるようにする仕組みだ。長期的なデータ保持が必要な場合や、ソブリンクラウドで運用する場合も、こうした独自構築が選ばれる場面に含まれているとデュービー氏は話す。
こうした独自構築を技術面で支えるサービスとして、Clouderaはモデル推論サービス「Cloudera AI Inference service」を提供している。プライベートホスト型の大規模言語モデルをオンプレミスまたはクラウドで運用できるようにするもので、AIエージェントはこのモデルと連携しながら、データを企業のVPC(仮想プライベートクラウド)内にとどめたまま動作するという。
SOCにおけるエージェンティックAIの実装
こうした攻防の変化は、SOC(セキュリティオペレーションセンター)の現場そのものも変えつつある。
SOCアナリストの負荷は、業界内で広く課題として指摘されている。Clouderaが公開したブログによれば、SOCアナリストの70%が「アラート量に圧倒されている」と回答したトレンドマイクロの調査(2021年)や、64%が「ストレスや燃え尽きを理由に離職を検討している」と答えたTinesの調査がある。反復的な脅威シナリオのうち、最大40%は「自動対応によって処理できる」としている。
デュービー氏は、AIエージェントの活用が見込める領域として、まずチケット対応の初期段階を挙げる。アナリストがチケットに着手する頃には、AIエージェントが基本的な情報収集や根本原因分析を終え、対処法の候補を提示している状態を想定している。
もう一つの領域は、SOC内に蓄積された文書の活用だ。対処手順やベストプラクティス、外部からの脅威レポート、社内の過去事例など、SOCにはさまざまな形式の情報が分散している。デュービー氏は、これらを統合したナレッジベースを整備することで、アナリストが必要な情報を探し回ることなく、直接質問して答えを得られる状態を目指すべきだとする。
SOC変革に着手する際の進め方について、デュービー氏は「達成可能な目標から始め、時間をかけて積み上げていく」ことを勧める。具体例として、APAC(アジア太平洋地域)の顧客である金融大手のOCBC(Oversea Chinese Banking Corporation)を挙げた。同社はGenAIの普及以前から数年間にわたりAIプログラムを運用し、全社横断のデータ基盤チームとプラットフォームを整備していたため、GenAIが登場した際に新しいユースケースへ迅速に対応できたという。
デュービー氏はサイバーセキュリティを「後付けではなく、最初から設計に組み込む」ことを強調する。Clouderaは「セキュア・バイ・デザイン」の思想の下、プラットフォームの内側にセキュリティとガバナンスの仕組みをあらかじめ組み込んでいると述べる。
「これまでCTOはテクノロジーを、CIOはインフラを担当する、というように役割がサイロ化されていたが、今後は幹部が協働し、全社で問題を捉える必要がある。特にAIでは、製品に組み込まれたAI、自社で構築するAI、そして組織内に潜むシャドーAIまで存在しており、これまで以上に協働が求められる。ガバナンスは全員が協力してこそ機能するものであり、より緊密な連携が必要だ」
Copyright © ITmedia, Inc. All Rights Reserved.

アイティメディアからのお知らせ
注目のテーマ
人気記事ランキング
- 「Windows+R」は絶対に押さないで! 新入社員に贈るセキュリティの新常識5選
- ChatGPTのMac向け新機能に「データ丸見え」のリスク? セキュリティベンダーが指摘
- 開発者の道具から誰もが使うものへ AIエージェント普及の現在地
- 「足りないのはCOBOL人材じゃない」 日立が語る、AI時代のシステム刷新における“人”の役割
- ドローンいらず? 飛行動画作成できる「Google Earth Studio」登場
- 資生堂、AIエージェントで原料探索時間を95%削減 研究員の「目利き」を複数LLMで再現
- トークンを守るには「盗まれる前提」の対策を NISTとCISAが指針を発表
- “最強エージェント”は、まさかのポンコツだった 業務の30%をAIに任せるIT運用部門が明かす「つまずきポイント」
- 業務の30%をAIエージェントがこなすIT運用部門、なぜ「パワポ文書」を禁止したのか?
- こんなに細くて大丈夫? 知られざる「海底ケーブル」の世界
 ITmediaはアイティメディア株式会社の登録商標です。