




















不正アクセス可能な企業サイトは41%――セキュリティ診断結果
個人情報などの重要情報に不正アクセスできるサイトは41%――NRIセキュアテクノロジーズは7月28日、昨年度中に手がけた企業サイトのセキュリティ診断結果を発表した。
セキュリティ診断は、Webサイトのシステムの安全性を診断する同社のサービス。昨年4月1日から今年3月31日までに、48社・169サイト(PC・携帯サイトを含む)を診断した。
診断したサイトを運営する企業の内訳は、金融業が51%、情報通信が26%、サービス業が11%、製造業が5%、流通業が2%、その他が5%。
41%は不正アクセス可能、30%は情報漏えいの可能性あり
パスワードや個人情報、口座残高や注文履歴など、正規のユーザー以外はアクセスが制限されるべき「重要情報」に不正アクセスできるWebサイトは41%あった。重要情報の漏えいにつながる可能性があるサイトは30%、危険度の高い問題が発見されなかったサイトは29%だった。
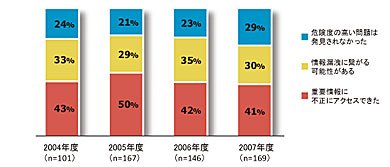
セキュリティ診断を初めて受けた企業のサイトのうち、重要情報に不正アクセスできたのは54%、情報漏えいにつながる可能性があったのは39%。診断を受けたことがある企業の場合は、重要情報に不正アクセスできたのは35%、情報漏えいにつながる可能性があったのは33%だった。
セキュリティ対策、“漏れ”に注意を
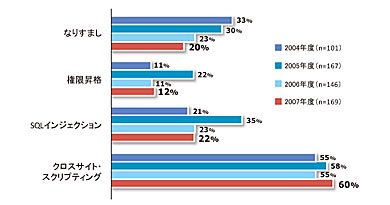
SQLインジェクション攻撃によって重要情報に不正アクセスできたサイトは全体の22%、別のユーザーになりすまして重要情報に不正アクセスできたサイトは20%、Webサイトの管理者機能などの特権を不正に操作して重要情報にアクセスできたサイトは12%だった。
SQLインジェクション攻撃によって重要情報に不正アクセスができたサイトのうち、対策が全くされていなかったのは16%。残り84%には対策漏れがあった。
クロスサイトスクリプティング攻撃によって重要情報が漏えいする可能性があるサイトは60%。うち25%は対策が全くされていおらず、残り75%には対策漏れがあった。
「サイトの開設後に、追加で実装した小規模の画面にのみ問題が見つかるといったケースもある。長期間にわたるアプリの開発・保守フェーズで、いかに対策漏れを防ぐかが重要なテーマ」(同社)
携帯サイトはセッションIDに問題が
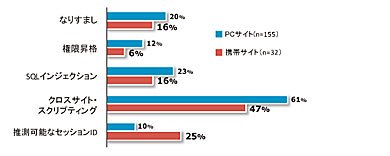
携帯電話向けサイト(オンラインバンキングやオンラインショッピングなど)についても安全性を調べた。ほとんどの項目でPCサイトより安全性が高かった一方、セッションIDが推測でき、ほかのユーザーになりすますことができたサイトだけはPCよりも15ポイント多く、25%あった。
推測可能なセッションIDが携帯サイトに多いのは、(1)URLで利用できる文字列の長さに制限がある、(2)セッションIDの生成ロジックで安全性が高いアルゴリズムを採用していない、(3)コンテンツ変換サーバ(Webコンテンツを各携帯キャリア専用フォーマットに変換するサーバ)に不具合がある――といった理由が考えられるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR