




















Facebook、「ログイン承認」などモバイルでのセキュリティ機能を強化
米Facebookは6月8日(現地時間)、モバイル端末でのサービス利用をより安全にするための新機能を3つ発表した。
Android版コード生成ツール
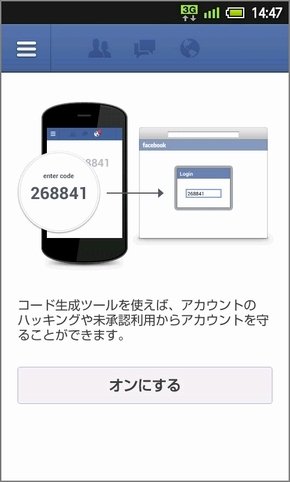 コード生成ツール
「コード生成ツール」は、「ログイン承認」で入力するためのセキュリティコードを生成するアプリだ。
ログイン承認は、新しいPCや端末からFacebookにログインする際に、通常のユーザー名とパスワードに加えて一意のセキュリティコードを入力するオプショナルなセキュリティ機能。このセキュリティコードはFacebookからSMSで送付されてくるものだが、Android端末ではSMSを待たずにコード生成ツールで作成できるようになった。
Androidの公式アプリの[アカウント]→[コード生成ツール]→[利用開始]をタップすると、数分でコードが入手できる。このコードは30秒ごとにリフレッシュされる。
まずはAndroid端末向けのみのツールだが、今後他のプラットフォームにも対応させていく計画という。
モバイルでも「記事を非表示にする」が利用可能に
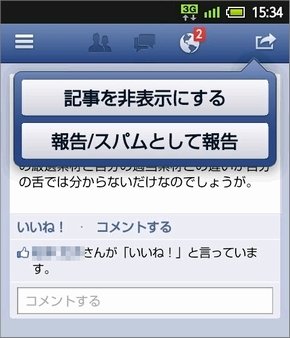 ネイティブアプリだといいねアイコンが付いている位置に報告のためのアイコンが表示される
Web版Facebookのニュースフィードでは、表示したくない投稿は「記事を非表示にする」をクリックすることで表示させないようにできる。この機能が、モバイルWebアプリ(m.facebook.com)でも使えるようになった。
ニュースフィード上で非表示にしたい投稿をタップし、表示された投稿の右上のアイコンをタップすると「記事を非表示にする」「報告/スパムとして報告」というメニューが表示されるので、いずれかをタップすることでWeb版と同じ処理が行える。
将来的には、ネイティブアプリでも利用できるようにする計画。
アカウント再開プロセスがモバイルでも可能に
Facebookでは、ユーザーのアカウントが侵害された可能性がある場合などに停止され、そうした場合にはアカウントの利用再開手続きをとる必要がある。この再開プロセスをモバイルからも行えるようになった。ソーシャル認証も利用できる。
この発表の前日には、ソーシャルサービスの米LinkedInから650万件あまりのパスワードが流出したと伝えられた。また、音楽ストリーミングサイトLast.fmや出会い系サイトeHarmonyからも大量のパスワードが流出したとされている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR