




















GoogleのNexusシリーズにSMS攻撃の脆弱性──オランダの研究者が発表
米GoogleのAndroid端末であるNexusシリーズの一部のモデルに、SMS攻撃で強制再起動などの不具合を起こす脆弱性があると、オランダのITサービス企業Levi9のボグダン・アレク氏が11月29日(現地時間)、ルーマニアで開催されたセキュリティカンファレンスで発表した。同日米PCWorldが報じた。
20機種以上のAndroid端末をテストしたというアレク氏によると、この脆弱性は最新のAndroid 4.4(コードネーム:KitKat)を含むAndroid 4.x搭載の「Galaxy Nexus」「Nexus 4」「Nexus 5」で確認されたという。
この問題は、「Flash SMS」または「Class 0 SMS」と呼ばれるタイプのSMSを1度に大量に(アレク氏のデモでは30件)受信し、すぐにそれを削除しないと、強制的に再起動したりネットワークに接続できない状態になるというもの。PINを設定している場合は、再起動に気付かずにいる間メールや電話を受信できなくなる。アレク氏はVimeoでデモ動画を公開した。
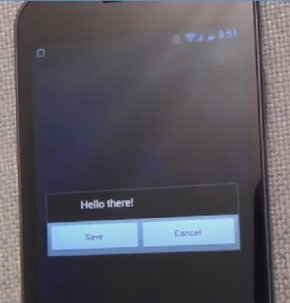 Flash SMSの着信例(アレク氏のデモ動画より)
Flash SMSは、受信箱には保存されずに端末の画面に表示される特殊なテキストメッセージ。緊急通知やワンタイムパスワードの通知などに利用される。受信しても着信音が鳴らないため、画面を表示していないと気付かない可能性がある。
アレク氏の発表を受け、ドイツのモバイルアプリメーカーのSilent Servicesが、この問題に対処するための無料アプリ「Class0Firewall」をGoogle Playで公開した。1分当たりに受信するSMSの件数に制限を設定し、それを超えたら受信をブロックするというものだ。
アレク氏は、この問題をGoogleに何度か報告し、7月には同社のセキュリティチームからAndroid 4.3で対処するという返事があったがまだ解決していないため、発表に踏み切ったと語った。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR