




















Pebbleアプリが「ログイン不可」でも利用可能に “将来”を見越した措置
米Pebble Technologyは4月4日(現地時間)、ウェアラブル端末「Pebble」用の最新スマートフォンアプリ「バージョン4.4」を公開した。主な更新内容は以下の通りで、専用サービスにログインできなくなる“将来”を見越した措置が盛り込まれている。
- 認証サーバにアクセスできない場合、ログインをスキップ可能に
※ログインスキップ時のPebbleアプリのインストールはサイドロード限定 - アップデートサーバにアクセスできない場合、アプリから最新のファームウェアと言語パックをインストール可能に
- 「サポートに連絡する」オプションの削除(診断データの送信機能は存置)
アプリのiOS版はすでにApp Storeから入手可能。Android版については現在ベータテスト中で、近日中にGoogle Playで正規版が公開される見通しだ。
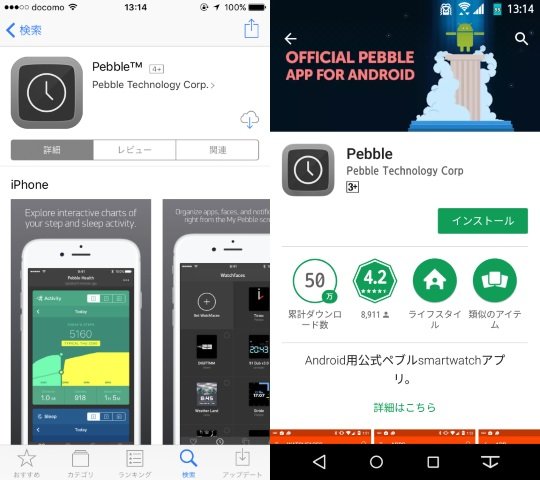 App Store(左)とGoogle Play(右)のアプリ配信ページ
初代Pebbleは、iPhoneやAndroidスマホと連携できる電子ペーパー搭載スマートウォッチといて2012年4月にKickstarterに登場し、わずか12時間で目標額の5倍となる50万ドル超の出資を集めた。その後も複数のプロジェクトをKickstarterで展開し、2016年5月には2代目となる「Pebble 2」を始めとする3製品のプロジェクトを立ち上げた。
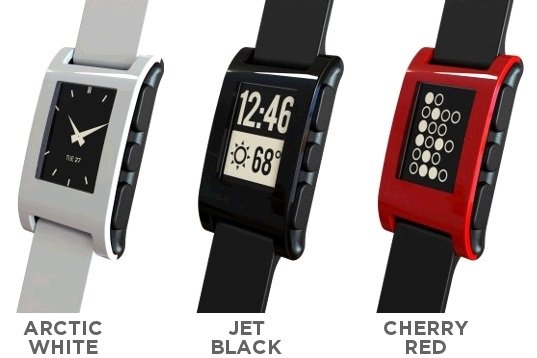 初代「Pebble」
しかし2016年12月、Pebble Technologyは米Fitbitに買収され、進行中だったプロジェクトは生産段階にあるPebble 2のものを除き中止となった。
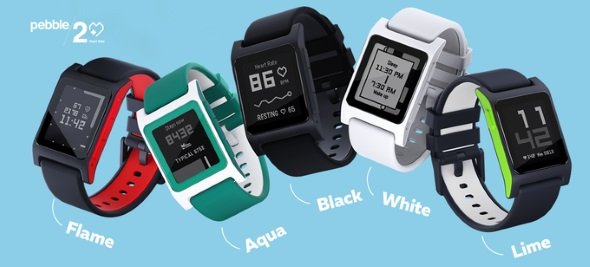 事実上の最終製品となってしまった「Pebble 2」
一方で、Fitbitは既存のPebble端末に対するソフトウェアのサポートを2017年中は継続することを明言しているものの、それ以降の利用に関しては保証されていない。そこでPebbleをより長期間にわたって使えるようにすべく、開発チームはソフトウェアを専用サービスに依存しないように改めることを表明していた。今回のアプリ更新は、その取り組みの1つとなる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR