




















新連載:ITの過去から紡ぐIoTセキュリティ
史上最悪規模のDDoS攻撃 「Mirai」まん延、なぜ?(2/4 ページ)
感染を招いたポイントはいくつかありますが、最も大きな要因は、機器がインターネットからオープンにアクセスできる状態になっており、かつ容易に推測可能な、あるいは公になっているIDとパスワードが設定されていたことです。
これまでもITmedia NEWSは、「123456」や「password」といった「最悪のパスワード」に関するニュースを取り上げてきました。こうした安易で誰でも推測できるパスワードは、第三者によるなりすましや不正アクセスを招きやすいものです。
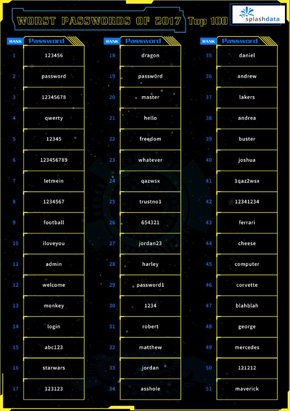 米SplashDataが発表した2017年の「最悪のパスワード」=同社サイトより
そこでITセキュリティのベストプラクティスとして、一定以上の長さを持ったり、記号などを組み合わせたパスワードを設定することが推奨されています(そのために、パスワード設定のたびに悩む人も多いと思います)。また、数年前から複数のシステムやサービスで同一のパスワードを使い回すユーザーを狙った「不正ログイン」攻撃が横行したことを背景に、システムやサービスごとに異なるパスワードを設定することの大切さも訴えられるようになってきました。
IoT機器のパスワードにも、ITシステムと同じことが言えます。形は全く違いますが、中に入っているのは汎用的なOSであり、安易なパスワードのままでは悪意を持った第三者がユーザーになりすまして不正アクセスされる恐れがあります。その結果、情報の盗み見や勝手な設定変更、悪意あるソフトウェアのインストールといった操作が行われる可能性があるのです。
Miraiはまさに、こうした弱いパスワードを狙って感染を広げました。いくつかの報道によると、Miraiは「ID:root、パスワード:admin」といった安易なIDとパスワードの組み合わせ62種類をリスト化し、インターネットにつながっている組み込み機器やIoT機器にアクセスして総当たりでログインを試しました。そして、パスワードが出荷時のまま変更されていなかったり、ありがちなパスワードが設定されていたりでログイン可能な端末があると、これ幸いと管理者としてログインし、さまざまな探索・攻撃活動を行いました。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR