




















ITりてらしぃのすゝめ
存在しない大学、なぜだまされた? 「URL」でWebサイトの安全性が分からない時代(2/2 ページ)
皆さんは「EV SSL」という仕組みをご存じでしょうか。そこには皆さんもなじみ深い「SSL」という文字が入っていますね。SSLを大変簡単に説明すると、皆さんが使うWebブラウザとサーバ間を「暗号化」する仕組みです。錠のマークが付いていれば、通信が暗号化されるというのは何となく知っているのではないでしょうか。ネットでショッピングしたり、オンラインバンキングを利用したりするときには、必ずこの「錠のマーク」があることを確認してから行いましょう。
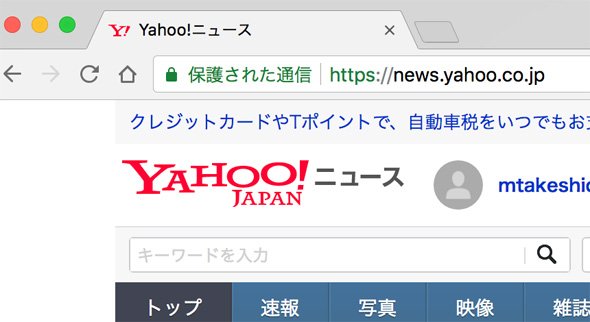 例えばYahoo!ニュースをChromeで見ると、錠のマークと共に「保護された通信」と表示されるため、一目で安全であることが分かる
では、EV SSL(EV SSLサーバ証明書)とは何でしょうか。例えばITmediaのID登録ページを見ると、先ほどとはちょっと異なり、「ITmedia Inc.」と表示されます。EV SSLを使うと、このように運用企業の名前が表示されるので、このページが本物であり、フィッシングやなりすましではないことが見た目で分かるというのがポイントです。
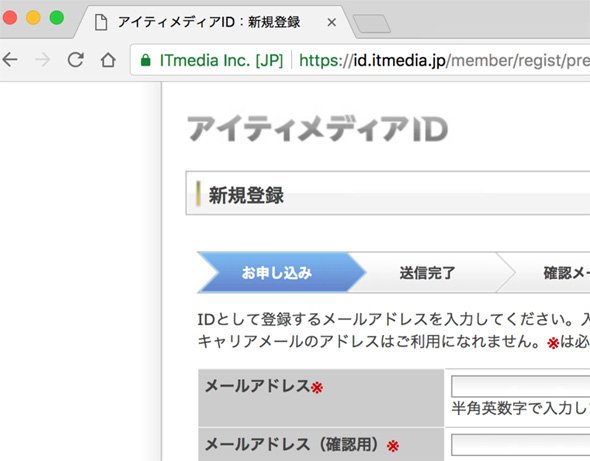 EV SSLサーバ証明書を利用したページは、運用団体が設定したテキストがそのまま表示される
EV SSLサーバ証明書はこのような特別な動作ができるため、証明書を発行する際に「実在性」をしっかり確認します。企業であれば登記書などまで確認するという徹底ぶりですので、この表示がされていれば信頼できる、というのがこれまでの常識でした。
しかし、それが揺らぎそうな事件がいくつか散見されます。2018年5月に八千代銀行、東京都民銀行、新銀行東京の3行が合併して誕生した「きらぼし銀行」にて、合併直後のEV SSLサーバ証明書の表示が、存続銀行だった八千代銀行のものになっていたのが話題になりました。
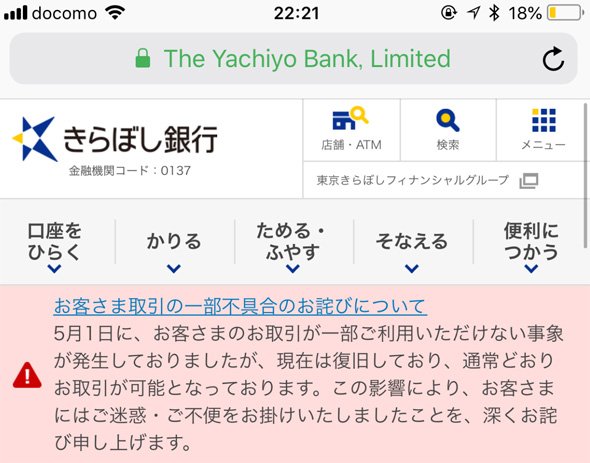 5月3日時点では、きらぼし銀行WebサイトのEV SSLサーバ証明書が「The Yachiyo Bank Limited.」と表示。実際のWebサイトの中身と異なる表記になってしまっていた(記事執筆時点では修正済み)
これまではEV SSLの仕組みとして「表示されているサイトの内容と、ブラウザのURLに書かれた組織名が一致していることがすぐに分かるため、フィッシングサイトかどうかの判断が簡単である」ことがメリットとしてうたわれていました。
しかし、残念ながら上記の状態は本物のサイトかフィッシングサイトかを判断できないと言わざるを得ません。なお、原稿執筆時点では、正しくきらぼし銀行のものに変更されていますのでご安心を。
ただし、この一件に関してはきらぼし銀行に同情すべき点があります。このEV SSLサーバ証明書の発行には、登記簿謄本など合併後のタイミングでないと確認できない資料が存在していた可能性があります。
とはいえ利用者の立場では「EV SSLの表記を見るだけで安全かどうかがすぐに判断できる」という最大のメリットを台無しにしてしまう大事件といえます。これはどちらかというと、EV SSLサーバ証明書の発行業務が、日本の商習慣に合っていないということなのかもしれません。
この件に限らず、EV SSLが「利用者に分かりやすい判断方法」として目指してきたものが、運用によって損なわれる事例が増えてきました。このような状況が散見されると、利用者に対しても「EV SSLだけでは判断ができません」と言わざるを得ず、個人的にも頭を抱える問題だと思っています。
Webサイトを安全に作ることの責任
インターネットの世界は、日々新たなリスクが生まれていきます。属性型ドメインを運用することで「ドメインを見るだけで政府が主体であることが分かる」、EV SSLのように「URLバーを見るだけで、本物のサイトかどうか判断できる」というように、手軽に安全性が分かるよう、運用を工夫してきました。
しかし、その仕組みをしっかり理解しないまま運用すると、せっかく利用者の利便性を考えた仕組みが、逆に「だましやすい仕組み」になってしまうことがあります。独自のドメインを取ったり運用したりすることは、確かにブランド価値を高める意味では格好よく、意識の高い取り組みに見えます。
しかし、数年たってそのドメインが失効し転用されるなど、運用を考えないと後々大変なリスクになりえるのです。
- 内閣府のサイトから風俗体験記にリンク 削除忘れドメイン失効→第三者が再取得(ITmedia NEWS)
- 中高生が取得したドメイン名がアダルトなサイトになる日 (家庭内インフラ管理者の独り言 はなずきんの日記っぽいの)
インターネットは老若男女問わずに浸透し、決して「ITシステムに詳しいエンジニア」だけが利用するものではなくなりました。もちろん、利用者が何も気にしなくても安全・安心が実現できる世の中にすることが、最も正しい方向性であると私は考えています。
そのような世界を実現できるまでは、私たち利用者側もほんの少し仕組みを理解し、安全になるよう寄り添う必要はあります。「作り手」はITに詳しい人だけとは限りませんが、できれば世の中に既にある安全性を担保する仕組みを知り、なるべく正しく運用してほしいと思います。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR