




















OSSの活用が広がるIoT分野、潜むリスクは(2/2 ページ)
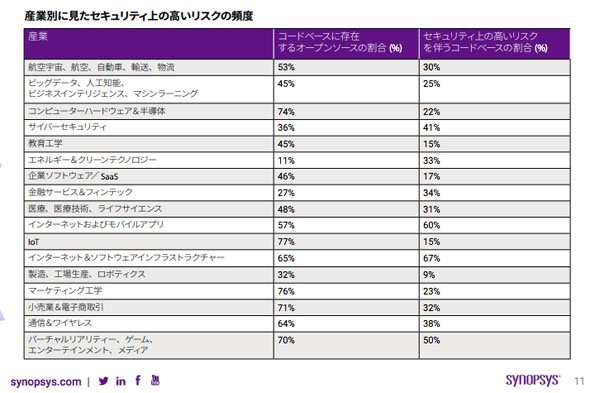
IoTではアプリケーション1つ当たり平均677件の脆弱性が見つかった。この数字だけ見ると事態は深刻に思えるが、「セキュリティ上高いリスクを伴うコードの割合」は15%となる。
むしろ、インターネット&ソフトウェアインフラストラクチャ(67%)、インターネット&モバイルアプリ(60%)、サイバーセキュリティ(41%)、コンピュータハードウェア&半導体(22%)といった業界の方が、高い比率で高リスクのコードを含んでいた。
ライセンス違反にも注意
OSS利用に当たってもう1つ注意しなければならないのはライセンス違反だ。これを放置すると訴訟、あるいは知的財産が影響を受ける可能性がある。だが調査したソフトウェアコードの74%で、GPL(General Public License)違反をはじめとする何らかのライセンス違反を抱えていることが明らかになった。IoT業界でも、ライセンスに抵触するコンポーネントが含まれている割合は75%だった。
Synopsysは、コードの中に数百個という単位でオープンソースのコンポーネントが含まれている現状を踏まえると、スプレッドシートなどの手作業でライセンスを管理し続けるのは困難であり、「自動化プロセスを用意しない限り、おそらく無理だろう」と指摘している。
 写真はイメージです
こうした結果の背景には、「更新プログラムが自動的にユーザーに送られる商用ソフトウェアとは異なり、オープンソースでは(ユーザー側が能動的に取得する)プルサポートモデルが採用されている」状況があるという。
また、社内の開発者だけでなくサードパーティーや外部の開発チームなど、さまざまな経路を介してコードの中にオープンソースが入ってくることを踏まえ、「利用しているOSSを把握する」「そこに含まれる脆弱性を追跡し、更新・修正する方法を整えておく」ことが重要だとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR