




















CEDEC 2018
ソシャゲのチートにも「海賊版サイト」 知識なくても使える不正アプリ横行(3/3 ページ)
高藤さんは想定される被害として、アップデート後に追加予定だったキャラクターカードのオリジナル画像データが、ゲームのメンテナンス中に流出してSNSにアップされる——という事例を紹介した。
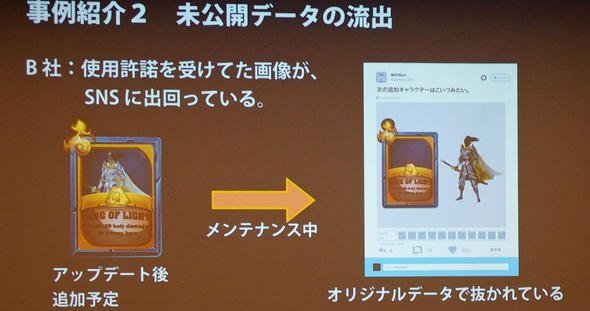 未公開データの流出
サーバ内画像を暗号化していてもこうしたケースは起こり得るという。高藤さんの仮説では、「中間者攻撃による通信経路の監視」が考えられる。サーバへの画像転送時の通信と、アプリでの復号処理をそれぞれ見張ることで、画像データのアクセス先と復号ロジックを把握。新キャラクターがサーバに追加された頃合いを見計らってPCからアクセスし、取得した暗号データを復号して未公開の画像データを取得できるとしている。
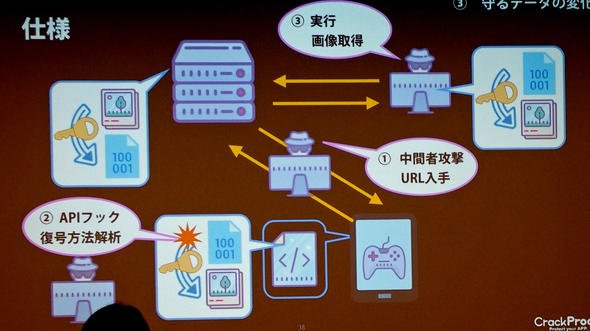 想定される未公開データ流出の過程
こうした行為には、データの暗号化において定期的に暗号鍵を変更するなどの対策が考えられる。
「Pokemon GO」をはじめとする位置情報ゲームでは、位置情報の偽装問題が深刻だ。例えば、GPSの位置情報を偽装することで、現在地から遠い場所に出現したポケモンを不正にゲットしたり、ジムにポケモンを配置したりできる。こうした不正行為には、端末に位置偽装アプリがインストールされているかを確認するなどの方法が有効になる。
ゲーム会社はこれらのチートがないかを監視し、不正を見つけたときは該当アカウントを停止するなどの措置を取る。高藤さんは、対応が後手に回らないために「ゲームをリリースする前の対策がとても重要」と強調した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR