




















ITりてらしぃのすゝめ
“Facebook情報流出”の問題点を整理する 「パスワード変更」は不要か(1/2 ページ)
2018年9月末、米Facebookから少々大きな発表がありました。Facebookの「View As(特定のユーザーへのプレビュー)」機能に脆弱性があり、攻撃者が「アクセストークン」を不正に取得することができていた、という発表です。この影響は約5000万アカウントにおよび、予備的措置を施した約4000万アカウントを加えると、その数は計9000万アカウントに上ります。なお、同社は既にView As機能の脆弱性を修復しており、該当のアカウントにはお知らせ画面が表示されていたはずです。
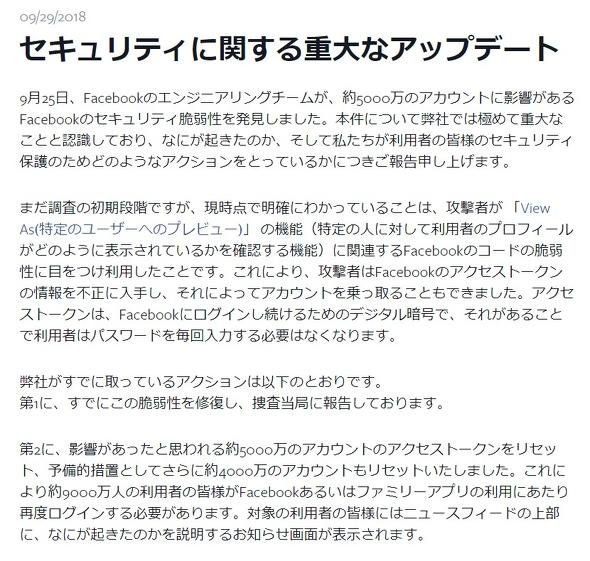 Facebookが9月28日に発表したリリース
私のアカウントは対象ではなく、何が起きたのかはFacebookの報告だけしか把握できていない状況です。これを幸いと考えるかハズレと考えるかは微妙な所ですが、このニュースを見て多くの方は「パスワードを変えなきゃ!」と思ったかもしれません。
しかし、上記のFacebookの報告の中には「利用者の皆さまのパスワード変更は不要です」という「あれっ?」と思うような文言があります。本当にパスワード変更は不要なのでしょうか。むしろ定期的にパスワードを変更する必要があったりするのでしょうか。
今回の件に関してはパスワードを変更する必要はないと私は思っています。しかし、用心するなら他にもチェックしてほしい所があります。
「アクセストークン」が盗まれるということ
今回の事件では「アクセストークン」が盗まれたとされています。ユーザーIDでもパスワードでもなく、アクセストークンが盗まれるとはどういうことでしょうか。
これがもし、「Facebookのサーバに侵入した何者かによって、IDとパスワードが盗まれた」のならば一大事です。そのセットがあれば、第三者がFacebookに“正規に”ログインし、投稿をしたり、過去のメッセージをのぞいたりできるわけですから。
もし本当にIDとパスワードが盗まれたのならば、私たちは真っ先にパスワードを変更すべきです。とはいえ、このような問題が起きた場合は、Facebook側がパスワードを強制リセットするはず。今回それをしていないということは、パスワード自体は侵害されていないと判断できます。
 Facebookより
では、アクセストークンが盗まれると何が起こるのでしょうか。Facebookの解説では、このような文言が書かれています。
アクセストークンは、Facebookにログインし続けるためのデジタル暗号で、それがあることで利用者はパスワードを毎回入力する必要はなくなります。
アクセストークンとは、「この利用者は正しいユーザーです」というのを証明するようなもの。つまり、ID/パスワードが正しく入力されました、という証しですので、実はパスワードが盗まれたのと同じような意味を持ちます。ただし、このアクセストークンはFacebook特有のものですので、ID/パスワードの組を別のサイトに試す「パスワードリスト攻撃」といったものには使えません。そのため、パスワードそのものを変更する必要はない、ということになります。
このアクセストークンは、正しく作られていればログインするたびに毎回異なる内容になります。そのため、Facebookでアクセストークンが不正に取得された場合や、ログアウトして発行済みのアクセストークンを無効にした場合でも、再ログインすることで第三者が不正にアクセスすることができなくなります。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR