




















ITりてらしぃのすゝめ
“Facebook情報流出”の問題点を整理する 「パスワード変更」は不要か(2/2 ページ)
事件が起きたら見直すべきこと
今回のFacebookへの攻撃に関しては、まだその影響も攻撃の実態もよく分かっておらず、Facebookの報告も上記作業を行うよう指示している程度でしかありません。一番気にしていた、「サードパーティー製アプリへのログイン」(Facebookアカウントで外部サービスにログインすること)におけるアクセスは今のところ不正な利用の形跡はないということなので、まずはFacebookのログアウト/ログインで対処は可能のようです。
今回の攻撃は、利用者目線では防止策がないことが分かるかと思います。パスワードの定期変更も無意味でしょう。では、本当に私たちにできることはないのでしょうか。完璧な予防策ではありませんが、ぜひ皆さんにこのタイミングで確認してほしいことがあります。
それは「アプリ連携」です。設定の「セキュリティとログイン」→「アプリとウェブサイト」から「Facebookでログイン」を一覧し、既に利用していないサービスがないかを確認してください。
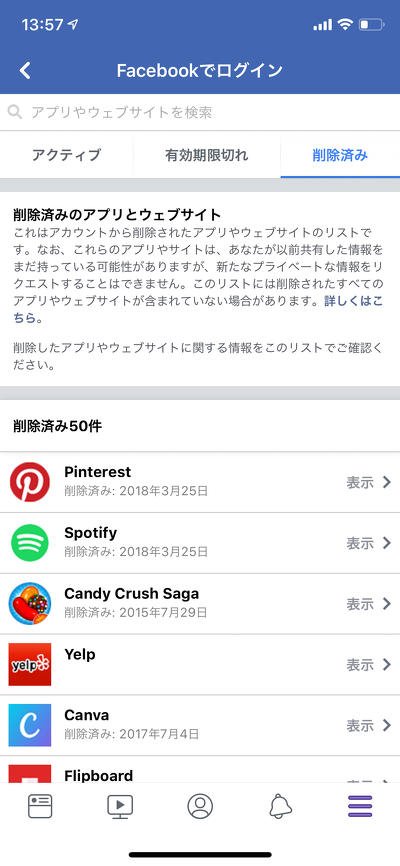 アプリ連携の設定(筆者のスマホ画面)
基本的に使っていないサービスは、ここから削除すべきです。そのアプリはFacebookに対して権限が付与されており、利用者である私たちがデータを閲覧されることを今も許可しているからです。これは私たちが権限を付与したもので、Facebookが不正に権限を取得したわけではないことを理解しておいてください。
実はこれは、Facebookだけでなく普段利用しているGoogle(外部リンク)やTwitter(外部リンク)も同様です。これらのアプリ連携の設定は今回の攻撃とは無関係ではあるものの、セキュリティに関する関心が高まったときにはチェックしておきましょう。特にFacebookにおいては過去にも「診断アプリ」が問題になりました。この話、まだ忘れていませんよね?
今回の事故に関しては、個人的には(今のところ)広く被害が発生していたわけではないと考えています。しかし、FacebookやTwitter、Googleといったサービスは利用者数が多いことから狙われやすく、恐らく今後も同様の事件が明らかになっていくでしょう。まずは各社の指示を確認すること。単にパスワードを変更するだけでは対処が足りない場合もありますので、アプリ連携の見直しは定期的に行いましょう。
そしてもう一つできることとすれば、極論は「サービス自体を使わないこと」かもしれません。とはいえ、もはやそこまでするのは無理なので、例えばFacebookやGoogleでログインするような仕組みをいったんやめたり、各種SNSアカウントとアプリの連携を極力避け、影響範囲を小さくしておくことはアリかもしれません。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR