




















ITりてらしぃのすゝめ
あなたの会社は大丈夫? ドメイン放置→悪用の危険性 今すぐできるフィッシング対策は(2/2 ページ)
昨今ではこのように、企業サイトと似たようなドメイン名を取得してのフィッシング行動も目立つわけで、利用者からすると「ドメインを見ただけでは本物のサイトか分からない」という状況に近いです。
それを考えると、企業はキャンペーンなどの施策ごとにドメインを取るという行為を避けるべきではないでしょうか。単発のドメインが運用後放置される事例も多く、これがフィッシングに悪用されるとさらに困ったことになります。特にフィッシングに狙われた経験のある企業は、できる限り“1つのドメインを活用する”ことを考えてください。そのドメインが誰のものかが明示的に表示される、EV SSLのような仕組みを使うのもいいでしょう。
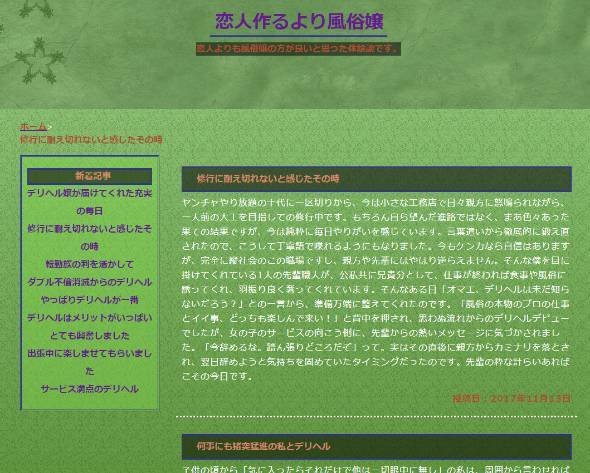 今年5月、内閣府のWebサイトに「恋人作るより風俗嬢」というWebサイトのリンクが張られたことがネットで話題に。ドメインを放置していたことが原因
- 内閣府のサイトから風俗体験記にリンク 削除忘れドメイン失効→第三者が再取得
- 存在しない大学、なぜだまされた? 「URL」でWebサイトの安全性が分からない時代
- 第三者に疑似ドメイン名を取られた――「偽ドメイン」奪取の一部始終、JPCERT/CCが公開
さらにもう一つ。「自社のブランドに関係しそうなドメインが取得されていないか」を常に把握する必要があると考えています。上記ではドメインの取得を有志がウォッチしているわけですが、これは企業自身も行うべきことかもしれません。
ブランドを運用していたり、商標を持っていたりする企業ならば、もっと素早く、確実な対処が可能なはず。可能であればむしろ企業自身が、ブランド名や似たような名前のドメインを使われないように確保しておくことも重要かもしれません。
個人だって、役に立てる
先日、にゃんたくさんとhiro_さん(@papa_anniekey)による講演を聴いたときに、上記のような活動をお聞きし、大変感銘を受けました。お二人ともセキュリティ企業の中にいながら、分析やまとめを個人レベルで精力的に行ってくれており、頭が下がる思いです。
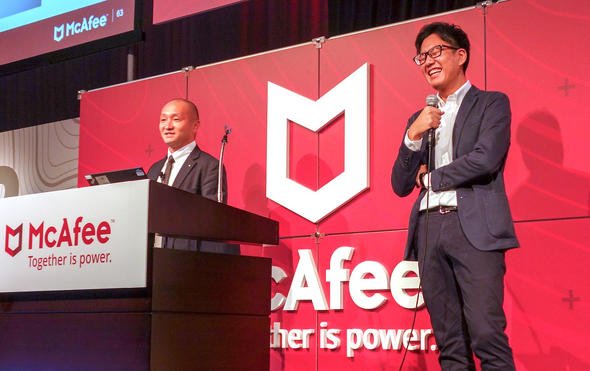
そのお二方が講演中におっしゃっていたのは、「フィッシングの情報を、可能な限り共有してほしい」ということ。もちろん標的型攻撃のような、企業の情報が入ったものは別として、個人向けに“ばらまき型”で行われた、誰もが被害に遭う可能性のあるものに関しては、メール本文や差出人、ダウンロード先URLが共有できれば、被害を未然に防げる人もいるかもしれないからです。
実際、Twitterに投稿された「こんなスパムメールが来た!」という情報を丁寧に集めているそうで、それらも基にしながら「ウイルス付メールまとめ」を作成し、公開しているとのことです。これを見ると、どれだけばらまき型メールが頻繁に来ているのかがよく分かりますね。
Twitterで投稿するだけでも、あなたの行動は日本の誰かの役に立つわけです。できればすぐに見つかるように、それっぽい言葉と一緒に投稿してくださいませ。
にゃんたくさんとhiro_さんは、講演の最後に「ぼくたちと一緒にサイバー攻撃に対抗していきませんか?」と問いかけました。単にTwitterにメールのスクリーンショットを投稿して教えてくれるだけでも「立派なホワイトハッカーですよ!」とお二人は述べます。セキュリティはみんなで考えるべきもの。ぜひ、ご協力を。
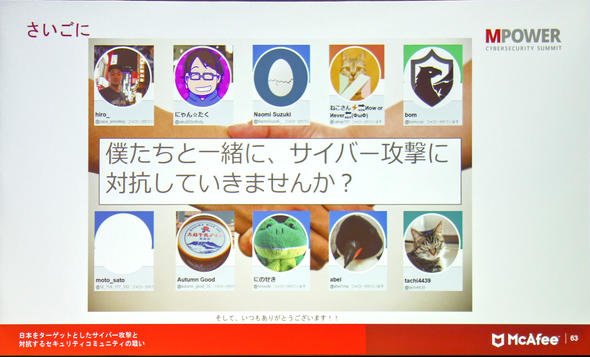 一緒にサイバー攻撃に対抗していきませんか?
著者紹介:宮田健(みやた・たけし)
 『デジタルの作法』
元@ITの編集者としてセキュリティ分野を担当。現在はフリーライターとして、ITやエンターテインメント情報を追いかけている。自分の生活を変える新しいデジタルガジェットを求め、趣味と仕事を公私混同しつつ日々試行錯誤中。
筆者より:
2015年2月10日に本連載をまとめた書籍『デジタルの作法~1億総スマホ時代のセキュリティ講座』が発売されました。
これまでの記事をスマートフォン、セキュリティ、ソーシャルメディア、クラウド&PCの4章に再構成し、新たに書き下ろしも追加しています。セキュリティに詳しくない“普通の方々”へ届くことを目的とした連載ですので、書籍の形になったのは個人的にも本当にありがたいことです。皆さんのご家族や知り合いのうち「ネットで記事を読まない方」に届けばうれしいです。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR