




















ITの過去から紡ぐIoTセキュリティ
ソフトバンク障害は“他人事”ではない デジタル証明書のヒヤッとする話(3/3 ページ)
既にご存じの方も多いと思いますが、やはりデジタル証明書の有効期限切れが原因となったトラブルがいくつか発生しています。1つは、VRヘッドマウントディスプレイ「Oculus Rift」で、ファームウェアの改ざん防止のために利用している証明書の有効期限が切れ、起動できなくなる問題が今年3月に発生しています。
11月下旬には、赤ちゃんの排せつ状況をクラウド上に記録できるIoTデバイス「うんこボタン」(ソフトウェア開発会社の144Labが販売)でトラブルが発生しました。サーバ証明書の期限が切れてデバイスとサーバ間の通信ができなくなり、ファームウェアの更新すらできない状態に陥り、全品交換せざるを得なくなったのです。
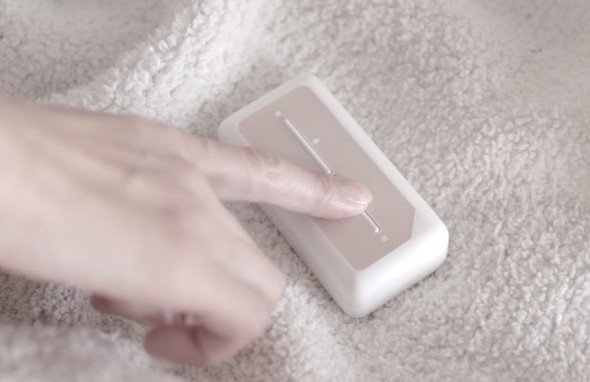 全品交換となったIoTデバイス「うんこボタン」
サーバ側のデジタル証明書の有効期限が切れただけならば、更新・差し替え作業を行えば回復できるはず……なのに、うんこボタンのケースではそうなりませんでした。少々筋の悪い実装をしていたからです。
開発元関係者はこの障害について「デバイス側のリソースが厳しいため、サーバ証明書のフィンガープリントをハードコードしてました」と説明しています。
ハードコードとは、本来ならば環境・状況の変化に応じて変化する部分までプログラムのソースコード中に記述してしまうこと。もしデバイスが想定外の状況に置かれたら、高い確率でトラブルが発生します。今回の場合は、所与の証明書のフィンガープリント(人の「指紋」のように、同一のものかどうかを確認する情報)をソースコードに埋め込んでしまったところ、まさに「証明書の期限切れ」という想定外が発生し、通信が行えない状況に陥ってしまいました。
証明書の有効期限切れに起因するトラブルに関する反響の中には、「いっそ、自己署名証明書(通称:オレオレ証明書)を使ってしばえばいいのでは」という声もありました。自己署名証明書とは、第三者によるお墨付きを得ずに、自分で「私はこういうものです」と宣言しているだけのもので、認証局が発行した証明書に比べると信頼性は劣ると言わざるを得ません。
確かに自己署名証明書でも、SSL/TLSによる暗号化通信は可能です。けれど、プライベートなネットワーク、例えば閉じた企業内LANや開発環境ならともかく、不特定多数が利用するインターネット経由では大きなリスクを伴います。デジタル証明書の重要な役割の1つである通信相手の確認ができなくなるからです。本来の通信相手との経路の途中で第三者に割り込まれて通信内容を盗み見られたり、悪意あるWebサイトなどに誘導され、不審なソフトウェアをダウンロードさせられたりする可能性も考えられます。
PCやスマートデバイスのようにディスプレイが備わっている機器ならば、こうした信頼できないサイトにアクセスすると「このWebサイトのセキュリティ証明書には問題があります」といった警告をWebブラウザが表示してくれます(このエラー表示、うっとうしいと感じる人もいるかもしれませんが、とても大切なものです。ぜひ無視しないようにしてください)。しかしIoTデバイスの場合、そんな「エラー」をユーザーに示してくれる手段すらないこともあります。
x.509に基づくデジタル証明書の仕組みは、正しく実装すれば、不特定多数が利用する世界での安全を確保してくれます。けれど、管理すべき絶対数が文字通り桁違いに多く、リソースも限られているIoT機器でどのようにデジタル証明書を運用し、管理していくかは大きな課題です。メーカーによる正しい実装と有効期限の管理、万一「詰み」が発生した際の代替案の確保など、IoT向けのデジタル証明書に関して考えるべきことはまだまだ多い――今回の障害は、メーカーやサービス事業者にあらためて課題を突きつける格好になりました。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR