




















Facebook、月20ドルの報償でユーザーデータを集めるモバイルアプリ(報道後停止)
米Facebookは過去3年間、ユーザーの詳細な個人データをアプリ経由で買い取るプロジェクトを実施していたと、米TechCrunchが1月29日(現地時間)、独自調査に基づいて報じた。「Facebook Research」というiOSおよびAndroidアプリをインストールしてプロジェクトに協力する13~35歳のユーザーに、月額20ドル(約2200円)支払っていたという。
プロジェクト参加フォームはApplauseという企業が主催することになっており、プロジェクトの目的についての説明はない。
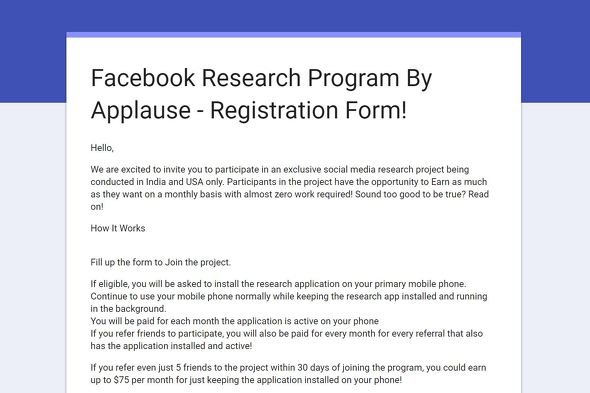 参加フォーム
このアプリはカスタムのルート証明書をインストールするようになっており、これでプライベートなメッセージ、メール、Web検索履歴、位置情報、アプリインストールとその利用履歴などを収集していた。Facebookはまた、Amazon.comの注文履歴のスクリーンショットを送るようユーザーに要求していた。
これは米AppleのApp Storeの規約に違反している。App Storeでは本来、ルート証明書をインストールするアプリは承認されないが、企業が従業員用にiPhoneを採用している場合などには企業のルート証明書のインストールを認めている。Facebookはこのルールを利用したようだ。
FacebookはTechCrunchに対し、このプロジェクトはAppleの規約に違反していないと主張したが、この記事が公開された後、プロジェクトを停止している。
Appleの広報担当者はTechCrunchに対し、「(Facebookが利用した)Enterprise Developer Programは組織内のアプリの内部配布専用に設計されたものだ。Facebookがこのプログラムを利用してデータ収集アプリを一般ユーザーに配布していることは、Appleの規約に対する明らかな違反だ。従って、証明書を失効させた」と語った。証明書が失効すると、Facebookが規約内で行っている組織内でのアプリテストもできなくなる。
【UPDATE】米New York Timesに対し、FacebookはAppleが企業証明書を回復させたとコメントした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR