




















なぜ、宅ふぁいる便は「暗号化」していなかったのか(2/3 ページ)
10年前、20年前も、やはりパスワードへの攻撃は警戒されていました。けれど主に念頭に置かれていたのはローカル環境での総当たり攻撃、あるいは外部に不用意に公開された設定ファイルの盗み見で、「UNIX、Linux系のシステムでは/etc/passwdファイルを暗号化するだけでなく、管理者権限がなければアクセスできない/etc/shadowファイルに記録する」といった事柄がベストプラクティスとされていました。一方、Webサービスの利用者のパスワードについては、そこまで暗号化が強く要求されていなかった印象があります。
しかし、2013年ごろから活発化し始めたパスワードリスト攻撃が、そうした「常識」を大きく変えました。
パスワードリスト攻撃は、ユーザーが複数のサービスで特定のパスワードを使い回していることを前提にしています。攻撃者は何らかの手段で入手した、例えばアンダーグラウンドの市場で購入したユーザーIDとパスワードのリストを、さまざまなWebサービスやオンラインサービス上でも入力し、なりすましログインを試みます。成功すれば、ログインしたユーザーの個人情報を盗み見たり、ポイントなど換金性の高い情報を詐取したりする可能性があります。
仮に、攻撃者が入手したパスワードのリストが暗号化されていたり、ハッシュ化されていれば、攻撃を実施に移すまでに一手間かかります。つまり攻撃のコストが上がり、それが攻撃の抑止につながると期待できるのです。逆にパスワード情報が平文のままであれば、攻撃者は何ら苦労することなくさまざまなサービスにパスワードリスト攻撃を仕掛けられます。
こうして、多発するパスワードリスト攻撃や個人情報漏えい事件、個人情報保護法の策定とユーザーのセキュリティ意識の向上など、さまざまな背景から、この数年ほどで「パスワードは暗号化して保存する」ことが常識になってきました。
宅ふぁいる便は、もともと別の大阪ガス関連会社が1999年に開始したサービスで、約20年の歴史があることになります。サービスが継続し、機能が追加されていけばいくほど内部のアーキテクチャは複雑化し、改修が困難になるのはご存じの通りです。
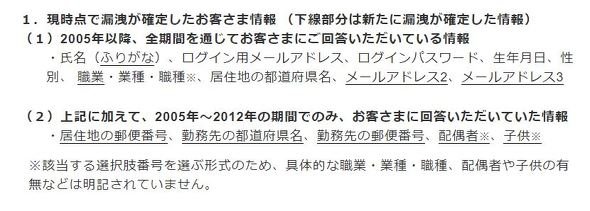 漏えいした顧客情報=宅ふぁいる便の公式サイトより
決して言い訳が立つわけではありませんが、宅ふぁいる便側も、暗号化を計画しながらサービスが大きいことから実現できていなかったと報道されています。残念ながら、システムが時代と技術、それに伴う「常識」の変化に付いていけなかったことが理由の1つではないでしょうか。
昨日の安全は今日のリスク?
宅ふぁいる便に限らず、作ったときには「これで十分」と思っていたけれど、環境の変化に伴って実は安全でないことが明らかになり、変更を余儀なくされるケースは珍しくありません。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR