




















今さら聞けない「認証」のハナシ
SMS認証の仕組みと危険性、「TOTP」とは? 「所有物認証」のハナシ(2/3 ページ)
SMSメッセージを利用した「SMS認証」
電話番号にひも付いた携帯電話(スマホ・フィーチャーフォン)にメッセージを送る「SMS」。このメッセージを利用した認証方式がSMS認証です。携帯電話の普及とともに二段階認証の導入が進み、よく見られるようになりました。
パスワードでの認証の後に、携帯電話に届くSMSメッセージに書かれた数字や文字列を入力したり、URLをタップしたりすることで認証します。
SMSメッセージは電話番号に対して送られてきます。そして電話番号はSIMカードに割り当てられています。つまり、特定のSIMカードの所有が認証要素となります。
携帯電話が破損しても中のSIMカードが無事であれば、端末を変えてもそのSMS認証は有効なままです。逆に誰かにSIMカードが抜きとられて、別の携帯電話に挿し替えられてしまうと、以降に届くSMSメッセージの内容は見られてしまいます。
またスマホの場合、「通知」の設定によっては、SMSメッセージ受信時にスマホにロックが掛かっていても画面にメッセージが表示されてしまいますので、ご注意ください。
サービス提供側への情報としては、米国立標準技術研究所(NIST)の認証に関するガイドライン「NIST Special Publication 800-63B」の策定において、SMS認証について議論され、表現が変更された経緯があります。
草稿の時点では「非推奨」とされていたSMS認証は、決定稿公開時には「条件付き」(なら使用しても良い)という表現になりました。その条件を簡単に書くと、「他の認証方式と併せて利用すること」「危険性について評価し、その結果を利用者に公表すること」「代替の方法を用意しておくこと」です。
当初は単に「非推奨」と書かれていたのが、具体的な対策を必須とするような表現になったのです。SMS認証を採用したサービスへの不正アクセス事件は、国内ではまだ聞きませんが、海外では発生しています。
この事件で不正侵入者がどのような手口でSMS認証を突破したのかは、まだ明らかにされていません。フィッシングなのか、電話回線の脆弱性を利用したのか、SIMスワップの不正利用(※1)なのか、それとも他の手口なのか。海外では不正アクセスが発生しており、突破の手口が検証されている状況だと留意しておきましょう。
※1:利用者がSIMカードを紛失・破損したときに通信事業者に連絡し、別のSIMカードに電話番号を移してもらうことを「SIMスワップ」といいます。これを悪用し、標的の利用者の情報を入手して、本人に偽装して通信事業者に連絡し、電話番号を別のSIMカードに移し替えることで標的の電話番号を奪う「ポートアウト詐欺」「SIMハイジャック」などと呼ばれる手口があります。海外では、通信事業者スタッフを買収・恐喝し、移し替えさせる手口も発生しています。
連携したスマホアプリへの通知を利用した認証
スマホにそのサービス専用のアプリをインストールして、サービス利用開始時に、メールやSMS、郵便などで、その登録時のみ有効なパスワードを利用してサービス側のサーバとアプリを連携します。以降は認証のたびに連携したアプリに通知が送られ、その通知をタップしてログインする方式です。
専用のアプリに送られるメッセージは暗号化(※2)されているため、SMSやメールよりも、メッセージを経路上で傍受する中間者攻撃に強いといえます。
デメリットとしては、スマホが必要なことと、専用アプリをインストールして設定する手間がかかることです。とはいえ、重要な情報や資産を守るためであれば、最初の手間くらいは許容してもよいのではないでしょうか。
隠れたリスクとしては、スマホアプリなのでスマホのOS上で動いているということです。OSがアップデートした結果、動作しなくなる可能性はゼロではありません。また、iOSの場合はアプリをアップデートするのにAppleの審査を通過する必要があります。つまり、アプリメーカーだけでなく、Appleの対応にも左右される恐れがあるということです。
※2:二段階認証を用意するセキュリティ意識の高いサービスであれば、きちんと暗号化されているものと思われます。しかし、全てのサービスを確認しているわけではありません。
「経路外通信(Out Of Band)」による認証
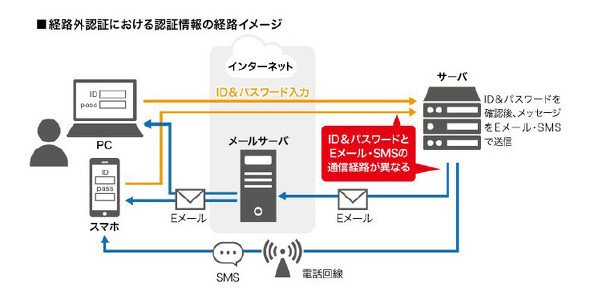
ここまでで紹介したSMS認証、専用スマホアプリへの通知による認証、そして前回紹介したメールによる認証は、「経路外認証」「帯域外認証」「アウトオブバンド認証」などと呼ばれています。
ある端末で、とあるサービスに認証する際に、認証しようとしている端末とは別の端末(スマホなど)にメッセージが届く、もしくは同じ端末にメッセージが届くにしても別の経路をたどって届くので、このような呼称となっています。
Copyright © ITmedia, Inc. All Rights Reserved.


今さら聞けない「認証」のハナシ
認証セキュリティ専門企業であるパスロジが、専門用語が飛び交いがちなセキュリティの知識・話題から、「認証」関連分野を中心にできるだけ分かりやすく紹介します。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR