




















ITりてらしぃのすゝめ
「Sign In with Apple」は“パスワード使い回し問題”を解決するか(2/3 ページ)
ポイントは「ランダムなメアド生成」
Sign In with Appleの重要なポイントは、自然と二段階認証を受け入れられそうな操作感と、ちょっとひねったメールアドレスの取り扱いです。
まずそのログインの仕組みですが、Sign In with Appleのバナーをタップすると、すぐに顔認証の「Face ID」や指紋認証の「Touch ID」などの生体認証が行われ、そのままログインが完了します。
パスワードを入力する必要はなく、iOSデバイスを手元に持っていることを鍵とした認証が行われるわけです。Apple IDに使うメールアドレスとパスワード、そして上述した二段階認証を利用している形です。
そして、ログインしようとするサービスへ渡る情報は、初回のアカウント作成時に明示的に表示されます。例えば氏名とメールアドレスを必要とする場合、それらがApple IDからWebサービスおよびアプリに渡されますが、その際には下記のような表示があります。
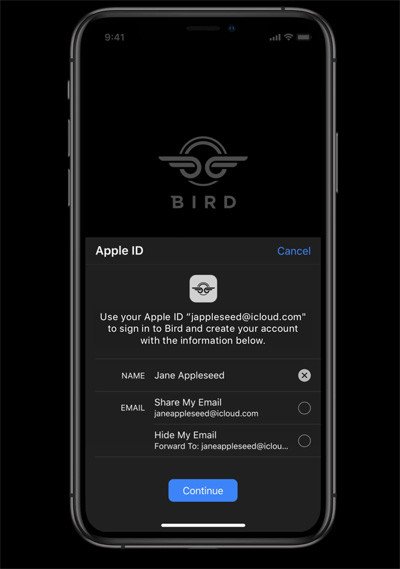 ポイントはこの「Hide My Email」
実際に利用しているメールアドレスをWebサービスおよびアプリに渡すこともできますが、「メールアドレスを隠す」というオプションも用意しています。Appleが内部でランダムな文字列を持つメールアドレスを生成し、Webサービスに対してはそのアドレスだけを渡すのです。Webサービス側がそのアドレスにメールを送ると、Appleが用意したシステムによって本当のメールアドレスに転送されるという仕組みです。
もう一度振り返る「パスワードリスト攻撃」
Appleの狙いは、ストレートにプライバシー保護の強化でしょう。Sign In with Appleは、メールアドレスをなるべく隠しつつ、手軽に利用できる手法であるという意味で、なかなか考えられたものといえます。App Storeのガイドラインで対応を義務付けていることから、Appleが本気なことも分かります。
個人的に“筋がいい”と感じるのは、私たちがなかなかやめられない「パスワードの使い回し」という重要な問題に深く関わるものだからです。
ここで、パスワードの使い回しが原因で発生する「パスワードリスト攻撃」について振り返りたいと思います。Webサービスやアプリ事業者から見ると、IDとパスワードは長らく「あなたがあなたであることを証明する唯一のもの」でした。そのため、IDとパスワードのセットは絶対に人に教えてはいけません。
しかし、多くのWebサービスには“脆弱性”が存在し、その弱点を突くことでIDとパスワードのセットが流出することが当たり前になってきています。パスワードはハッシュ化する必要がありますが、大手サービスでも平文(生のパスワード)がそのまま保存されるケースがあったりします。
パスワードリスト攻撃は、こうして不正に入手したIDとパスワードを使って他のサービスに攻撃をしていくもので、攻撃された側は正規のアクセスと区別がつかないのが厄介です。
この攻撃が成立するのは、利用者がパスワードを使い回しているからです。これこそが、「パスワードの使い回しをやめよう!」とさまざまなキャンペーンが行われる理由なのです。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR