




















ドコモ吉澤社長、dアカウントへの「不正ログイン試行」増加に言及 「海外からのリスト型攻撃が増えた」「ID・パスワードを見直して」
悪意ある第三者が「dアカウント」への不正ログインを試みる例が増えている問題について、NTTドコモの吉澤和弘社長が7月26日の決算会見(2019年4~6月期の連結決算)で言及した。「海外からのリスト型攻撃が非常に増えているが、(今回は)不正ログインは回避できている。お客さまにはIDとパスワードを見直してほしい」としている。
 NTTドコモの吉澤和弘社長
ドコモは、ユーザーがdアカウントにログインする際に、IDとパスワードの他、SMS(ショートメッセージサービス)で送信するセキュリティコードの入力を課している(ユーザーが二段階認証をオンにした場合)。
このID・パスワードがリスト型攻撃によって不正利用され、ユーザーに身に覚えのないセキュリティコードが届くケースが多発している。「『どうしてなんだ』という問い合わせが相次いでいる」(吉澤社長)という。
問い合わせは26日までに1200件あったというが、今回は「不正ログインによる被害は起きていない」としている。吉澤社長は「こうした攻撃は常にぽつぽつとあったが、ここ最近で急増した。だが、当社はシステム(のセキュリティ)をしっかりしており、(本人が)セキュリティコードを入れないとログインできないよう、二段階認証を取り入れている」と強調した。
ユーザーが他社サービスと異なるID・パスワードを設定したり、第三者が容易に推測できる文字列を避けたりすれば、リスト型攻撃を防止できるため、吉澤社長は「お客さまには、常にIDとパスワードを見直してほしい」とコメント。「当社も、ログインを回避する方法をもっともっと発信していきたい」と語った。
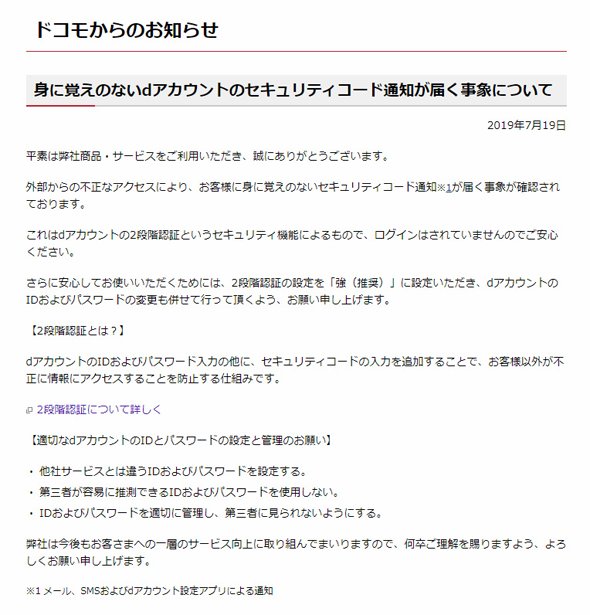 ドコモが7月19日に発表した、注意喚起のニュースリリース
dアカウントを巡っては昨年8月に、一部ユーザーのアカウントが不正にログインされ、「ドコモオンラインショップ」で「iPhone X」を不正購入される被害が約1000件発生。ドコモはユーザーに対して、二段階認証を利用するよう呼び掛けていた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR