




















新作を“課金ブースト”したかった――コロプラ、不適切取引の経緯を公表 要因は「甘すぎる稟議制度」(2/2 ページ)
広告宣伝の外部発注は「社内稟議なし」でOKだった
報告書では、コロプラがこのような取引を阻止できなかった背景について、「コロプラでは広告宣伝業務の社外への発注は特例となっており、社内稟議を経なくても上長1人が承認すれば実行できる状況だった」と指摘。今回のケースでは、A氏がB氏に発注を指示し、B氏は「A氏が承認した」という前提で取引を進めたとしている。
コロプラでは通常、社員が広告宣伝業務を外部に発注する際は、関係者が参加するメーリングリストなどをメールのCC欄に入れ、一定のチェック機能を持たせていたという。だが今回の取引では、B氏はA氏のアドレスのみをCC欄に入れたため、第三者が確認できなかったとしている。
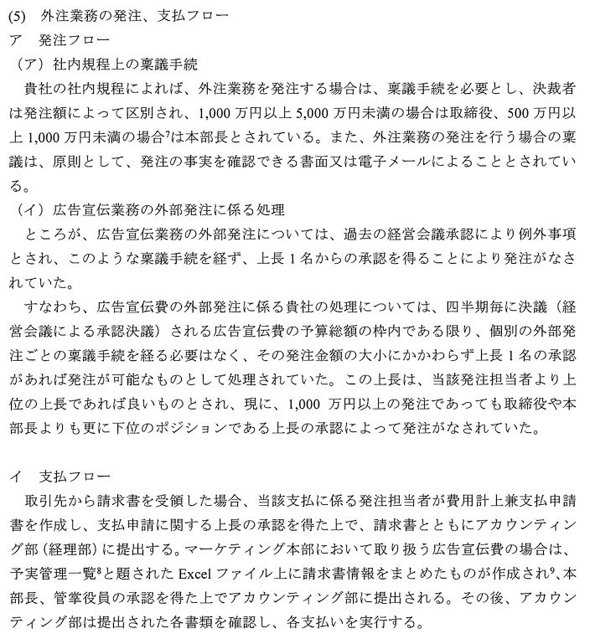 調査報告書では、コロプラの稟議体制の甘さが指摘されている
稟議手続きを見直しへ コロプラは「信頼回復に努める」
特別調査委は一連の経緯を踏まえ、不適切取引が起きた要因を(1)コロプラの稟議プロセスが脆弱(ぜいじゃく)であること、(2)広告宣伝費の使い道が担当外の社員から見えづらかったこと、(3)CC欄に関係者を入れるプロセスが無視され、けん制機能が働かなかったこと――だと結論付けている。
同委はコロプラに対し、(1)コンプライアンス順守の重要性を全社に共有すること、(2)社員にコンプライアンス教育を施すこと、(3)稟議手続きを見直すこと、(4)内部監査室・担当取締役などによるモニタリングを強化すること――などの再発防止策を採るよう求めている。
コロプラは「株主の皆さまをはじめ、関係者各位に多大なご心配をおかけしたことを深くおわびする」と謝罪。今後は「全社一丸となって信頼の回復に努める」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR