




















政府、安全なクラウドの「登録簿」作成へ 政府調達の判断基準、民間にも公開
経済産業省と総務省は、政府機関が一定のセキュリティ基準を満たすクラウドサービスを導入するため、安全性を評価する制度の検討を進めている。基準を満たしたクラウドサービスの「登録簿」を作成し、官民が安全なクラウドを採用できるよう後押しする。
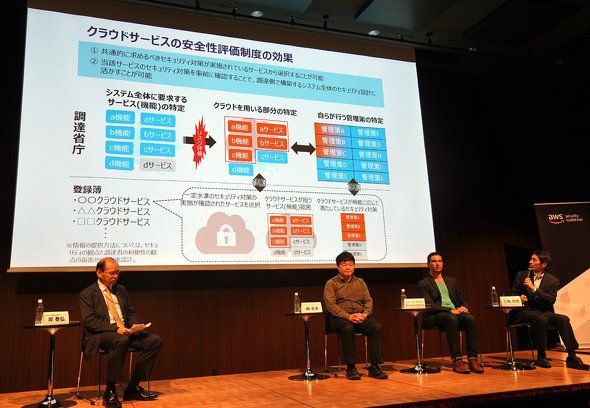 Amazon Web Services(AWS)のイベント「AWS Security Roadshow Tokyo 2019」で、クラウドサービスの安全性評価制度について、内閣サイバーセキュリティセンターの三角育生内閣審議官が解説した
政府は、情報システムを調達する際にクラウドの利用を第一候補にする「クラウド・バイ・デフォルト原則」を掲げているが、政府機関がクラウドを導入するとき、各機関が個別に評価を行うと手間がかかる。統一基準を定め、そうした課題を解消する狙いがある。登録簿は民間企業にも公開し、官民双方のクラウド活用を推進していく。
国内外のガイドラインなどを参考に、2019年夏に各種基準の素案を策定。19年秋以降に基準の意見公募(パブリックコメント)を実施し、年度内に有識者の検討会で内容を固める。20年夏までに、クラウドベンダーから登録申請があったサービスの監査・登録作業を進め、20年秋から政府機関などで制度の運用を始める予定だ。
 内閣サイバーセキュリティセンターの三角育生内閣審議官
は「仕事がしにくいシステムだと、セキュリティが不十分になる」と話す。2015年に日本年金機構が不正アクセスを受け、個人情報が流出した事件では、「ルールを破り、個人情報を共有ファイルサーバに置いていた」といった問題点が指摘されたが、三角氏は「(職員にとって)内部システムが使いにくかったことが根本的な原因」と述べる。
三角氏は「仕事をしやすくする1つのエンジンがクラウドだ。しかしクラウドの導入では、セキュリティの不安を抱える組織・企業は多い」と説明。こうした背景から、安全性評価制度の導入を進めているという。
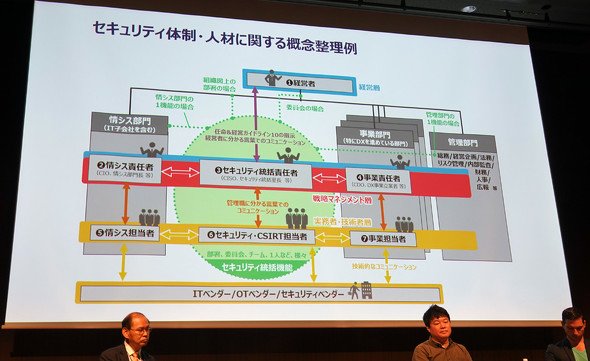
制度を整える一方、三角氏は政府機関・企業内で、ビジネスストラテジーとIT、セキュリティが分かる「戦略マネジメント層」と呼ばれる人材を育成する必要があると説く。「サイバーセキュリティでは、ホワイトハッカーや技術者の養成がフォーカスされがちだが、組織で仕事に使いやすいシステムとセキュリティを検討するとなると、戦略マネジメント層を育て、経営者に進言できる体制を整えないといけない」(三角氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR