




















「過去最悪の水準」 ネットバンク不正送金、急増の理由 破られた“多要素認証の壁”(1/2 ページ)
この数週間、複数の公的機関やセキュリティベンダーが2019年のサイバーセキュリティ動向のまとめを公表しました。その中でも驚かされたのが、ネットバンキングでの不正送金による被害の急増ぶりです。警察庁の発表によると、それ以前は横ばいだった不正送金被害が19年9月から急増して過去最悪の水準になっており、その多くはフィッシングメールによる偽サイトへの誘導によるものとみられています。
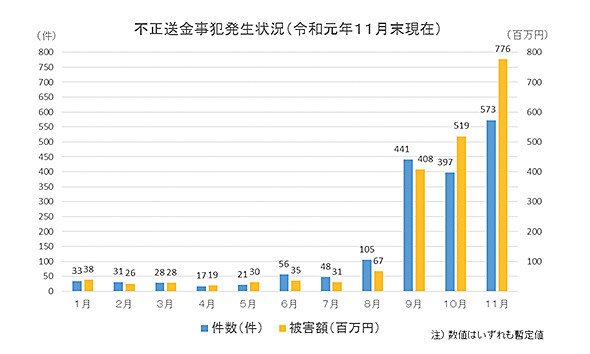 ネットバンキングでの不正送金被害の状況=警察庁の発表より
実はこの数年、ネットバンキングを狙ったサイバー犯罪による被害は横ばいか、やや減少傾向にありました。
確かに14~15年にかけては、金融機関の名前をかたったフィッシングメールを送り付け、ネットバンキングのパスワードを盗み取って不正送金を行う手口が横行し、年間で30億円を超える被害が発生したことがあります。
しかし、金融機関側が業界を挙げて対策に取り組み、二要素認証・二段階認証を取り入れたり、利用者への注意喚起に努めたりした結果、被害は減少に転じました。代わってAmazon.co.jp、Appleなどの大手企業やECサイト、携帯電話会社をかたってクレジットカード情報を盗み取るフィッシングメールが増加しました。
これはおそらく、オンラインバンクをかたるフィッシングメールで得られる利益に比べ、コストがかさむようになり、サイバー犯罪者にとって割に合わない状態を作り出せたからでしょう。業界横断、そして官民を挙げての取り組みがサイバー犯罪に一定の歯止めをかけた例として、歓迎すべきことのはず……でした。
ですが、「攻撃と防御はいたちごっこ」といわれる通り、ここにきて、再び状況は変化しています。NTTデータが12月18日に開催した説明会で、同社の新井悠氏(セキュリティ技術部 情報セキュリティ推進室)が、その背景を解説しました。
中間者攻撃が打ち破った、多要素認証の壁
これまで二要素認証・二段階認証、あるいは多要素認証は、セキュリティ確保の手段として有用でした。仮にフィッシングサイトに誘導され、パスワードを入力して盗み取られたり、総当たり攻撃、あるいはパスワードリスト攻撃でログインを試みられても、別途ワンタイムパスワードトークンやSMS、その他の手段を用いた追加の確認ができなければログインできないからです。
Googleをはじめ主要なWebサービス、インターネットバンキングサービスで広く二要素認証・二段階認証が取り入れられたためか、フィッシング対策協議会がまとめている報告件数を見ると、19年前半は2000件前後で推移していました。
新井氏は「多要素認証が広がったことで、グローバルにみてもフィッシングメールの数は07年ごろをピークに減少し、その後フラットになっていたが、3年ほど前からその状況が変わってきた」と指摘します。多要素認証を迂回する手段が登場したからです。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR