




















この頃、セキュリティ界隈で
Windowsに証明書偽装の脆弱性、通信盗聴やマルウェアに悪用の恐れも あのNSAが報告した意図は?(1/2 ページ)
インターネットを介した通信が盗み見されることを防ぐHTTPS接続。ユーザーがダウンロードするプログラムが不正なものでないことを保証する電子署名。Microsoft Windowsに実装されているそうしたセキュリティ対策の、文字通り鍵を握る技術に脆弱性が見つかった。この脆弱性が悪用できることを実証するコードも直後に公開され、攻撃の発生は時間の問題と見られている。
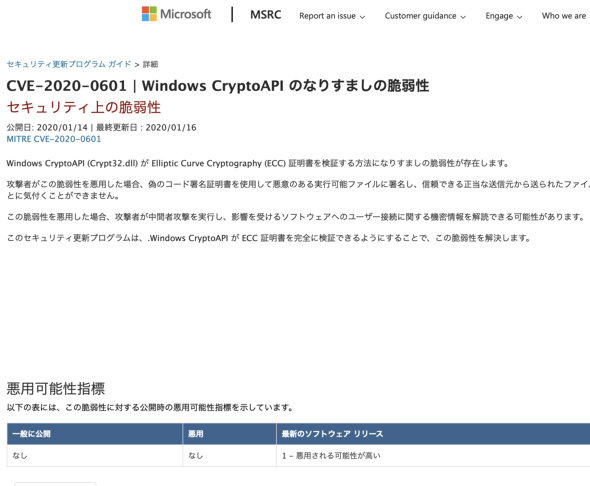
Microsoftが1月14日の月例セキュリティ更新プログラムで対処した「Windows CryptoAPIのなりすましの脆弱性」(CVE-2020-0601)。発見したのは米国防総省傘下の情報機関、国家安全保障局(NSA)だった。NSAといえば、この手の脆弱性を駆使した諜報活動を行っているといわれる組織。過去にはWindowsの脆弱性をこっそり悪用していた実態も暴露されている。
Microsoftによると、脆弱性は「ECC(楕円曲線暗号)証明書」と呼ばれる電子証明書を検証する方法に存在する。悪用すれば、攻撃者が偽造した証明書を使って不正な実行可能ファイルに署名し、信頼できる送信元から送られた正規のファイルに見せかけることができてしまう恐れがある。
例えばMicrosoftの証明書を偽造してマルウェアに署名することで、信頼できるプログラムを装って、セキュリティ対策ソフトをすり抜けるといった手口も考えられる。安全なはずのHTTPS接続に割り込んで通信の内容を盗み見したり、改ざんしたりする攻撃が発生するかもしれない。
この問題は、Windows 10とWindows Server 2016および2019が影響を受ける。それ以外のWindowsは、今回でサポートが終了したWindows 7も含めて、ECC証明書に対応していないことから影響は受けないという。
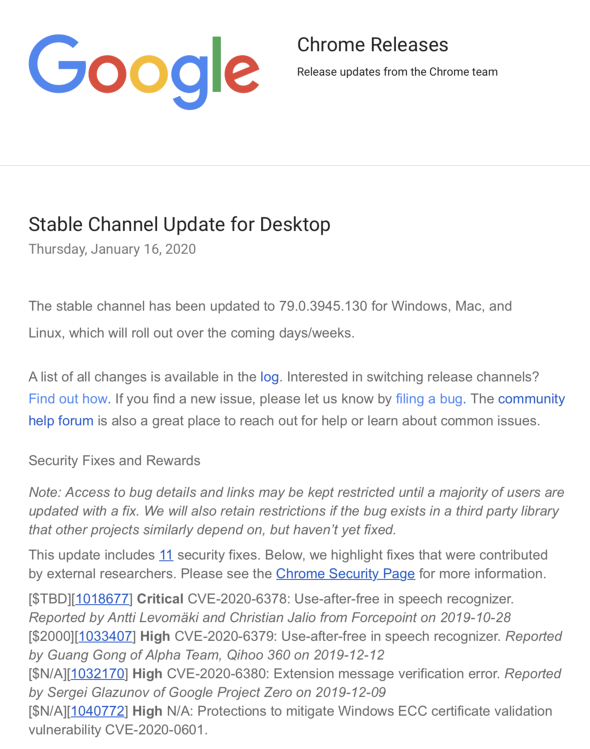
Microsoft以外の製品でも影響を受ける場合があり、GoogleはWebブラウザChromeのアップデートを公開してこの脆弱性に対処した。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR