




















この頃、セキュリティ界隈で
Windowsに証明書偽装の脆弱性、通信盗聴やマルウェアに悪用の恐れも あのNSAが報告した意図は?(2/2 ページ)
NSAやCERT/CCなどの米セキュリティ機関は、Microsoftの発表に合わせて一斉にアドバイザリーを公開した。NSAでは「公開鍵インフラ(PKI)に対する信頼を揺るがしかねない極めて重大な脆弱性」と位置付け、「リモート悪用ツールがすぐにも出現して広く出回るだろう」と予想、できるだけ早く更新プログラムを適用するよう呼び掛けている。
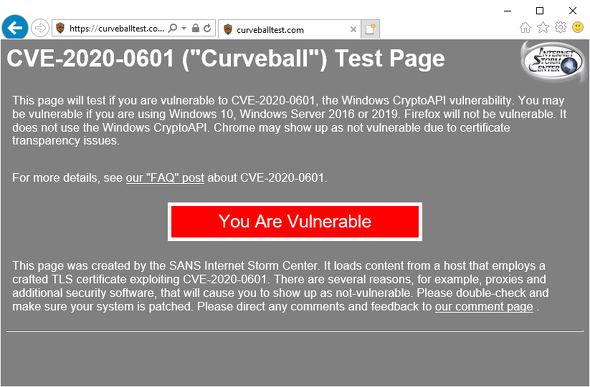
実際に、Microsoftの更新プログラム公開の翌日から翌々日にかけ、偽造証明書を使って中間者攻撃などを仕掛けるコンセプト実証コードがGitHubで相次いで公開された。米セキュリティ機関のSANS Internet Storm Centerは、更新プログラムを適用していないシステムで、偽造した電子署名が何の問題もなく通用してしまうことを確認したとしている。
暗号に詳しいセキュリティ専門家ブルース・シュナイアー氏のブログによると、NSAはこの脆弱性に関する電話会見まで開いて質問も受け付ける異例の対応を見せた。こうしたアピールの背景には、セキュリティ業界に対する信頼を取り戻したいという意向があったとされる。ただし、いつ脆弱性を発見したのかという質問には答えなかったという。
更新プログラムを公開した時点で、この脆弱性がアクティブな攻撃に使われた事案は確認していないとMicrosoftは言う。
しかしシュナイアー氏は、NSAの研究者が他国のサイバー兵器を調べる中で、この脆弱性を発見した可能性もあると推測。「この脆弱性は既に、犯罪組織や主要国の政府が兵器化して使っていると想定すべき」と述べ、「NSAがこの脆弱性を使っていることさえ想定できる」とも付け加えている。
今回の脆弱性は、著名セキュリティジャーナリストのブライアン・クレブズ氏が、Microsoftのパッチが公開される前日に報じたことでも注目された。同氏は複数の筋の話として、「Microsoftは米軍やインターネットの重要インフラを管理する組織に対し、この脆弱性を修正するパッチを密かに提供していた」とも伝えていた。
これに対してMicrosoftは、更新プログラムは「Security Update Validation Program(SUVP)」という制度を通じ、世界中の選ばれた組織に検証してもらう目的でリリース候補を提供していると説明した。ただしどんな組織であっても、完成版の更新プログラムを通常のスケジュールより前倒しで提供することはないと強調している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR