




















「Zoom」の「Web会議をエンドツーエンドで暗号化している」表記は誤解を招くと専門家
Web会議サービス「Zoom」の公式サイトには、すべてのミーティングはエンドツーエンド(E2E)で暗号化されると明示されているが、実際にはしていないことが、米The Interceptの3月31日付の記事で明らかになった。
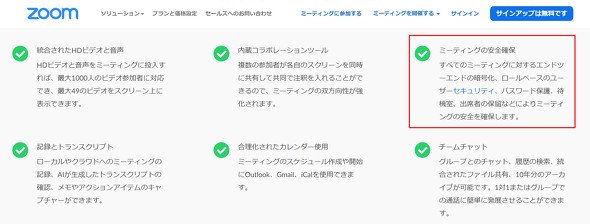 Zoomの公式サイトではエンドツーエンドの暗号化を謳っている
“エンドツーエンドの暗号化”の一般的な定義では、データをやり取りする自分と相手の端末以外ではデータにアクセスできない。たとえ第三者がデータを盗んでも、解読できない。
ZoomはInterceptの問い合わせに対し、Zoomのビデオ会議はTCP接続ではTLSを使い、UDP接続ではTLS接続でネゴシエートされたキーを使ってAESで暗号化していると答えた。つまり、採用している暗号化手法は一般的なHTTPSサイトと同じだ。
ちなみに、Zoomと競合する米Microsoftの「Microsoft Teams」も、会議はE2Eの暗号化はしていない。Interaceptはジョンズホプキンス大学のコンピュータ科学教授、マシュー・グリーン氏による、グループ動画会議をE2Eで暗号化するのは困難だというコメントを紹介した。ただし、米Appleの「FaceTime」では実現しており、不可能ではないと、グリーン氏は語った。
Zoomは29日、公式ブログで、会議を監視することはなく、会議の主催者が保存しない限り、関連データはZoomのクラウドに保存されることはないと説明した。
だが、E2E暗号化されていないデータがクラウドに保存されているからには、政府当局からの要請があれば、アクセス可能なデータを提供することになる可能性がある。
Zoomには今のところ、Microsoftや米Googleなどが開示しているような透明性レポートは公開していない。
本稿執筆現在、Zoomからはこの件についてのコメントは発表されていない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
山中で遭難の16歳少年、登山計画に生成AI「Claude」利用 救助隊は「ルートの妄信」警鐘
-
2
「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は
-
3
JR東日本、「えきねっと」「ビューカード」などで漏えいか メルアドなど最大609万件 IDCFへの不正アクセスで【追記あり】
-
4
履歴書100通に1通「AIだけが読める文字」 20万件調査でわかった“就活ハック”の手口 米研究
-
5
SBI証券、Google・Appleパスキー乗っ取り被害「確認されていない」 注意喚起は他社事案
-
6
金融庁、本人確認の「ICチップ一本化」へ早期移行を要請 免許証画像の漏えい相次ぎ
-
7
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
8
ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど
-
9
ChatGPT、無料版を含む全ユーザーに「GPT-6」 回答内に“操作できる画面”を生成する「Intelligent UI」搭載
-
10
米国防総省にも不正アクセス 個人情報300万人分が平文で漏えいか……発覚までに9カ月
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR