




















保健所かたる詐欺メール、病院狙うランサムウェアーー新型コロナ禍に便乗したサイバー攻撃に腹が立って仕方ない話(1/4 ページ)
過去にたびたび繰り返されてきたことですが、世の中に大きな影響を及ぼす出来事が起こるたび、サイバー攻撃はさまざまな形で便乗します。新型コロナウイルスも例外ではありません。世界的に感染が広がり始めた2020年2月以降、多くのセキュリティ組織やベンダーが、新型コロナウイルスに関連するさまざまなサイバー攻撃や脅威を警告しています。
コロナウイルスに便乗したフィッシングメールの増加
多くの組織が警告している脅威の例としてまず挙げたいのは、フィッシングメールをはじめとするメール経由の脅威です。例えば、世界保健機構(WHO)の名前をかたって「新型コロナウイルス対策に関する情報」を送りつけたり、マスクの特別販売をうたったりする詐欺メールの増加を複数のセキュリティ企業が指摘しています。日本も例外ではなく、脅威インテリジェンスを提供する英Digital Shadowsはブログ記事の中で、日本では保健所をかたるメールが出回っていると指摘しています。
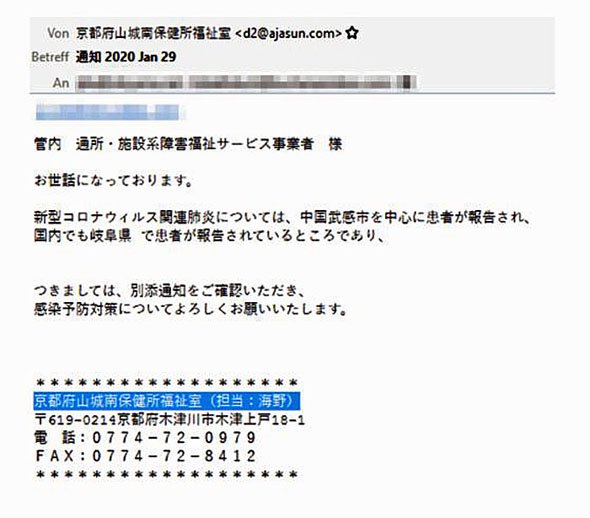 Digital Shadowsが紹介している、保健所をかたる詐欺メール
こうしたメールは受け取った人の興味を引き、ついクリックしてしたくなる内容を装って添付ファイルを開かせたり、偽サイトに誘導して個人情報を盗み取ったり、マルウェアや悪意あるアプリをダウンロードさせたりしようとします。新規のマルウェアとは限らず、オンラインバンクを狙って数年前から猛威を振るってきた「Trickbot」や19年末から国内でも拡散した「Emotet」、あるいはランサムウェアなど既知のマルウェアの拡散に使われている例が確認されています。
セキュリティベンダーの英Sophosの調査によると、フィッシングメールだけでなく、「COVID-19」や「Coronavirus」といった単語を含んだドメイン名の新規登録や、SSL通信に必要な電子証明書の発行も増加しているといいます。さらに、イスラエルのCheck Point Software Technologiesの調査では、1月以降、1万6000件を超えるコロナウイルスに関連するドメイン名が登録されており、特に2月末以降は急増しています。本当に医療や生活に役立つ情報を提供するものも含まれていますが、確実に悪意あるサイトは0.8%、疑わしいサイトは19%あったそうです。
日本でも、政府による緊急事態宣言の発令に伴い、テレワークに移行する企業が増えています。このため、疑わしいメールを受け取っても、オフィスにいるときのようにIT管理者や同僚に即座に相談し、対処するのが難しくなっているのも、被害を増やす要因となりそうです。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR