




















新型コロナ収束後はマルウェアが感染拡大? テレワークからオフィス勤務に戻る時が危ない理由(2/3 ページ)
“弱い環境”に置かれたPCが増えている
テレワークの普及に伴って、こうした“弱い環境”に置かれたPCが増えている事実は、Shodanなどを使った調査から裏付けられています。Shodanは、インターネットに接続しされているPCやデバイスを調査できるツールです。
政本氏がShodanを使って調べたところ、国内でこれらのポートを公開しているデバイスの数は、「テレワーク導入以降、右肩上がりで増えています。3月11日から4月22日までの間に、SMBが公開されているデバイスは44%、RDPは50%増加しており、そのほとんどがWindowsのPCだと思われます」とのことです。
そして、攻撃者はこの状況を把握し、盛んに活動しているようです。マクニカネットワークスが国内外でハニーポット(悪意ある攻撃者を引き寄せるために、意図的に設置した脆弱性)を使って調査し、取得したデータを解析したところ、直近の1週間で1つのIPアドレスに対し50万回を超える攻撃があったことが確認されました。RDPにも3万7000件を超える攻撃が観測されたといいます。攻撃が具体的に何を指しているのか、ポートスキャン的なものを含むかどうかは明言していませんが、少なくともこれらのポートを狙った活動が活発化していることは確かだと言えそうです。
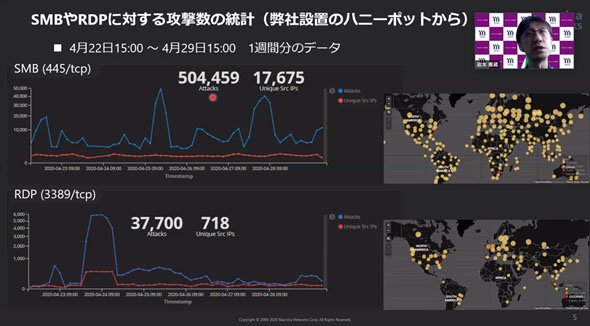 ハニーボットを使った調査結果
ブロードバンドルーターの脆弱性が標的型攻撃の踏み台に
政本氏はさらに、家庭用ブロードバンドルーターの脆弱性が悪用されるリスクに言及しました。ルーターなどの脆弱性を狙う攻撃といわれてぱっと思い付くのは、マルウェア「Mirai」をはじめとするボットネット(多数のデバイスを感染させてネットワーク化し、大規模なサイバー攻撃を可能にする仕組み)でしょうが、「実は、標的型攻撃の踏み台としても使われています」と政本氏は述べました。
その一例が「BlackTech」(あるいはTick)と呼ばれる攻撃キャンペーンです。「BlackTechは、家庭用のブロードバンドルーターや企業のVPN装置といったネットワーク機器の脆弱性を突いて侵入し、別の感染PCからC2サーバへの通信を受け取って転送するように設定を変更する攻撃です。こうして攻撃者のロケーションを隠蔽し、テイクダウン(停止措置)を逃れようとするのです」(政本氏)。つまり、ビジネスパーソンがテレワークで使っているルーターやネットワーク機器が、標的型攻撃の踏み台やインフラとして悪用されかねないというわけです。
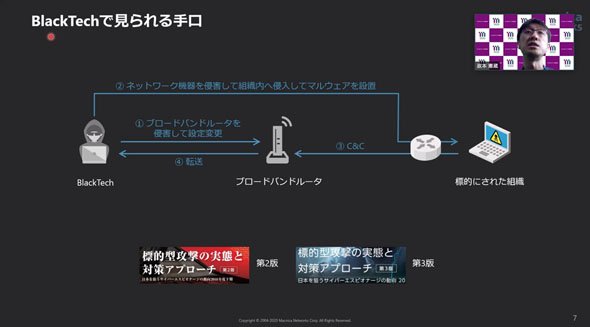 「BlackTech」の手口
政本氏は、「急きょテレワーク環境を整えることになって、ブロードバンドルーターを家電量販店で急いで調達したり、物置から引っ張り出したりした人も多いと思うのですが、これが攻撃者にとっては攻撃インフラを作る絶好のチャンスになっています」と指摘。「COVID-19」の文字列を盛り込んだドメイン名・件名を使ったフィッシング詐欺が横行していることにも触れ、注意を呼びかけました。
現在は、総務省が情報通信研究機構(NICT)や民間のプロバイダーと連携し、サイバー攻撃に悪用される恐れのある機器の利用者に注意喚起を行う施策「NOTICE」を行っている他、メーカー側も攻撃対策に注力しています。そのため、ブロードバンドルーターのセキュリティ対策は進み始めています。けれど、NOTICEの注意喚起対象となるのは、推測可能な弱いパスワードやデフォルトのパスワードが用いられている環境で、特定の脆弱性の有無までは踏み込んでいませんし、古い機器もまだまだ現役です。
「NOTICEでは利用者に通知するまでにいくつかの壁があり、まだ脆弱なルーターは残っているのが現状です。何より、使っているファームウェアが最新で脆弱性がなくても、ブリッジ設定で使われていたり、管理画面が外部に公開されたりといった設定の不備が多々残っています。全体として改善していますが、まだまだといった状況です」(政本氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR