




















NTTコムに不正アクセス 法人の工事情報が漏えいした疑い
NTTコミュニケーションズは5月28日、自社のサーバ設備が外部から不正アクセスを受け、一部の情報が漏えいした可能性があると発表した。漏えいの可能性が分かっているのは法人の工事に関する情報で、現在までに顧客管理情報や個人情報の漏えいは見つかっていないとしている。
漏えいの可能性があるのは、同社の法人向けサービス「Bizホスティング エンタープライズ」と「Enterprise Cloud1.0オプションサービス」に関する工事情報。
攻撃者は、2つのサービスの管理サーバが置かれたセグメントに接続する海外拠点サーバを踏み台に侵入。NTTコムが調査した結果、同セグメント内の運用サーバ(サーバB)に到達していたことが分かった。このサーバBに接続していた工事情報管理サーバから、外部へ情報が漏れた可能性があるという。
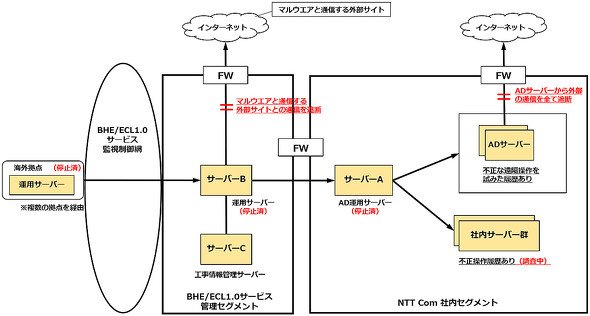 攻撃者の侵入経路(NTTコムの説明より)
また、攻撃者はサーバBからNTTコムの社内セグメントにあるディレクトリ管理システム「Active Directory」の運用サーバ(サーバA)にも侵入していた。サーバAに接続しているActive Directoryサーバに不正な操作を試みたログが残されていた他、社内の業務サーバ群にも不正な操作の跡があったとしている。
NTTコムは「業務サーバ群には顧客情報管理サーバは含まれていない」としつつも、「業務情報の中に機密情報があり、それが顧客につながること自体は否定できない」と取材に答えた。業務サーバ群からの情報漏えいについては調査中としている。
攻撃者の侵入にはActive Directoryサーバのログから7日に気付いた。同日にサーバAを緊急停止。侵入経路となった可能性があるサーバBを調査し、工事情報管理サーバに不正アクセスの形跡があると分かったのが13日のことだという。
同社は攻撃により侵入された理由について、「ユーザーの環境を新サービスへ移行するのに伴い、撤去を控えていたサーバBや海外の運用サーバ、一部の通信経路が侵入に使われたと考えている」と分析。
今後は移行中の設備でも、物理的に撤去が終わるまでは最新のセキュリティ対策を施すとしている。
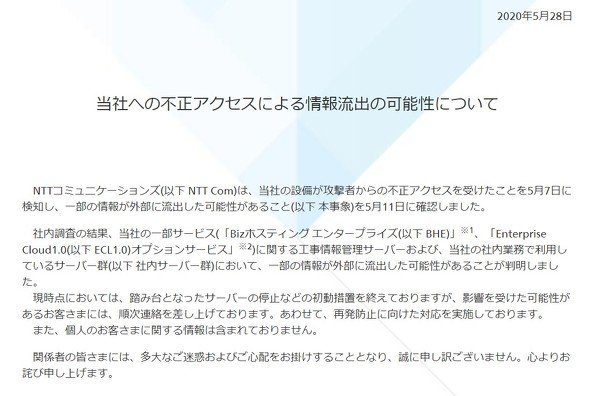 NTTコムの発表文(一部抜粋)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR