




















ドイツで公開された「コロナ警告アプリ」、現地でどう受け入れられているか(3/3 ページ)
セキュリティ対策は万全なのか? ソースコードも公開
先に「私はセキュリティ面で不安があるのでインストールしたくない」という同僚ミュージシャンの声、そして彩子さんの「このアプリを使用している人がそんなに多くない可能性」という指摘が示すように、このCorona-Warn-Appはプライバシー保護の観点で、ドイツ人の間でも反対派が実に多いのだ。例えば、公共テレビ局のYouTubeチャンネルなどでは、このアプリの説明ビデオに過半数が反対意見を表明している。
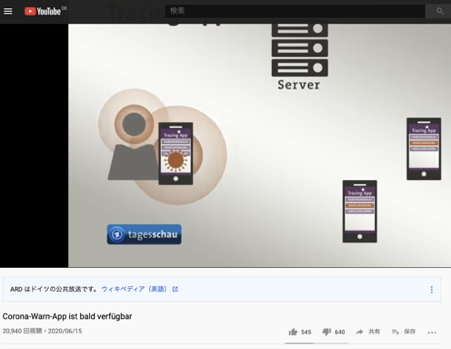 ドイツ公共テレビ局ARDのYouTubeにおけるCorona-Warn-App情報(リリース前日6月15日放映)。過半数が反対している
一般的に見て、ドイツ人はとても慎重な気質。この反対勢力への説得が目的か、Corona-Warn-Appを実際に開発したベルリン発ハッカー集団、カオス・コンピュータ・クラブ(Chaos Computer Club)のリヌス・ノイマン(Linus Neumann)さんは、リリース当日(6月16日)テレビ出演して、このアプリにおけるセキュリティの説明を行った。
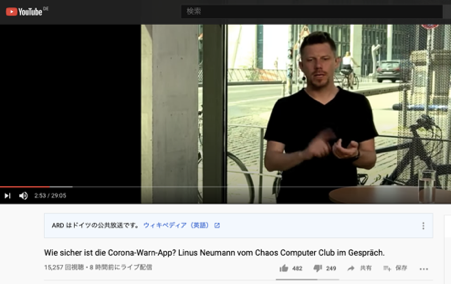 テレビ局ARDでCorona-Warn-Appのセキュリティについて語るリヌス・ノイマンさん
ベルリン在住日本人エンジニア、前岡義人さんに翻訳と要約を依頼した。
ノイマンさんは次のように語っている。
監視システムにすることなく、どのようにこのコロナ対策アプリを作るか、という議論からこの開発はスタートしました。最小限のデータと、システムを非中央集権化することで、プライバシー保護におけるリスクを最小限に食い止めることに成功しています。
Bluetooth低電力ビーコンを利用していますので、その対応機器、iPhoneでは6s/iOS13.5から利用できます。Androidも同年代機器から(おそらく2015年以降:前岡氏注)OSアップデートを行えば利用できます。
各アプリは、暗号化されたBluetooth ID(復号不可能なランダムコード、Zufallscodes)を発信しますが、このIDを高頻度で更新することにより、個人の特定は非常に困難です。
もし自分が感染して周囲に警告しなければならない場合、この固有のIDが初めてサーバ上で公開情報となります。このサーバの情報は全ての携帯端末から参照が可能です。アプリはこの情報を定期的に参照し、既に保存済みのIDと比較して、警告を発しているユーザーと接触したかどうかを判定します。
このシステムにおける非中央集権化とは、誰がどこで何をしたか、という個人情報を、サーバー側で収集決定/保存しているのではなく、携帯端末を使用する側に決定権がある、ということです。データは携帯端末に10日間保存されます。IDの有効期間も約14日に設定されています(この日数は適宜、調整される予定)
さて、このCorona-Warn-App、ソースコードもGitHubに公開されている、オープンソースである。
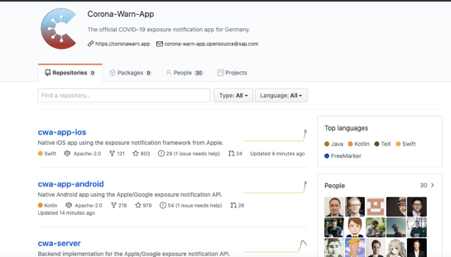 GitHubのCorona-Warn-Appブランチ。原稿執筆中の6月16日午後11時30分のキャプチャ。4分前にコード変更があったようだ
ノイマンさんは続ける。
ただ、IDを生成する部分、保存する部分に関してはオープンソースではありません。この部分は、AppleとGoogleが協業開発した部分で、ハードウェアレベルで決定されているロジックであり、非公開にせざるを得ない部分が含まれているのでは、と想像しています。AppleもGoogleも、プライバシー監視というセンシティブな領域では、尻込みしますしね。
今回のアプリは、“健康”に関する個人情報を取り扱います。これは、特にドイツのようにプライバシー保護に厳しい国ではリスクが高過ぎますから。
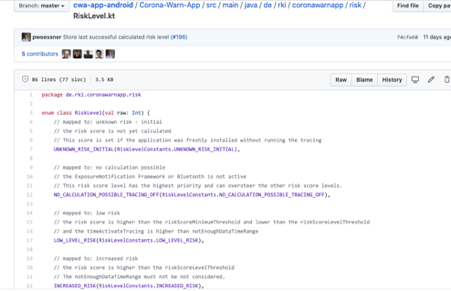 Android 版のRiskLebelクラスコード。筆者も後学のため、読み進めているが、暗号化生成など、コアになるロジックは隠蔽されている印象を受ける。
さて、ドイツの哲学者、テオドール・アドルノ(Theodor W. Adorno)さんはそのエッセイ集「ミニマ・モラリア~傷ついた生活裡の省察」(法政大学出版局 三光長治氏訳)のなかでこう書いた。「きみの目のなかの塵こそはこの上ない拡大鏡の役目をしているのだ」。筆者が大好きな言葉で、「ある出来事に対して感じる“ちょっとした違和感“が、新しいシステムを開発したり、新しい出来事を記述したり、新しい音楽や絵画を創るスタート地点となっている」ということだと、個人的に解釈している。
Corona-Warn-Appリリース日のベルリンで筆者が聞いた全ての人々の声、「私はセキュリティ面で不安があるのでインストールしたくない」という声、「監視システムにすることなく、どのようにこのコロナ対策アプリを作るか」と語るCorona-Warn-App開発者の声、そして筆者が感じた「なんで、Corona-Warn-Appのために、Apple IDを二重管理しなあかんの?」って感覚も、全て「目のなかの塵」の1つなのだと思う。そして私たちは、これら全ての「目のなかの塵」を全ては解決できない世界に生きていると思う。
先ほど、筆者が参加しているバンドの1つ、Ukulelenpredigerのリーダー、サムエル・ベック(Samuel Beck)さんから、明日から始まる4日間のツアーについてメッセージがあり、ついでにCorona-Warn-Appをインストールしたかどうか聞いた。
「あー、俺、今こそインストールしなければならない、と思った時に、必ずインストールする予定。そのことだけ、みんなが自覚してればいいんじゃないかな」
つまり、感染したかも、ってとき。それでいいのかもしれないが、「このアプリの性質上、感染した、と思ったときにインストールするのは、ちょっと遅いかもしれないですね。それまで接触したBluetooth IDは共有されていないわけですから」と前岡さんの指摘。まあ、そういうアプリである。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR