




















Zoom、E2E暗号化の“第1フェーズ”を来週ロールアウト 無料ユーザーも利用可能
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsは10月14日(現地時間)、5月に予告したWeb会議のエンドツーエンドの暗号化(E2EE)のテクニカルプレビュー版を来週から提供すると発表した。無料版ユーザーも利用できる。
1つのE2EE会議に最大200人が参加できる。無料ユーザーの場合は、1回限りの検証プロセスを経る必要がある。このプロセスでは、テキストメッセージによる電話番号の検証などが必要。これは、不正アカウントによるE2EE会議の悪用を減らすための措置という。Zoomは当初、E2EEの提供を有料ユーザーのみを対象とするとし、その理由をアプリが違法な活動に使われる恐れがあるためとしていた(その後無料ユーザーにも提供すると方針を変更した)。
今回提供を開始するのは、4段階で提供予定の開発中のE2EE機能の「フェーズ1」。このフェーズでは、E2EEを有効にすると、ホストより先に会議に参加することやクラウドレコーディング、ストリーミング、ライブテキスト起こし、ブレイクアウトルーム、投票、プライベートチャット、会議でのリアクションなどの機能が使えない。
Zoomが採用するE2EEは、既に提供しているAES256ビットのGCM暗号化と公開鍵暗号化を組み合わせたもの。キーをZoomサーバではなく会議のホストによってローカルで生成することで、Zoomも復号するために必要な暗号化キーを見ることができない。
E2EEを使うには、ホストと参加者の両方がアカウントごとにE2EE会議を有効にし、会議ごとにE2EEにオプトインする必要がある。
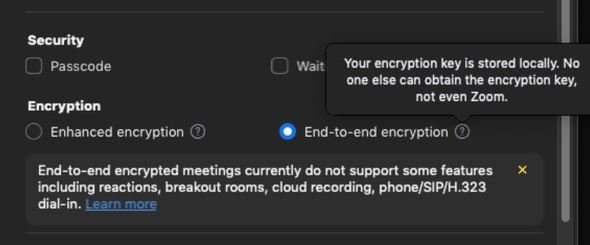 E2EE設定をオプトインする
会議がE2EEになっているかどうかは、会議画面の左上のアイコンが緑の南京錠になっていることで確認できる(標準のGCM暗号化ではこれがただのチェックマークになっている)。
 このマークになっていればE2EE中
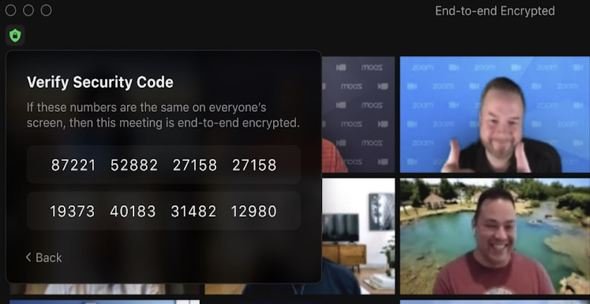
会議の参加者には、ホストのセキュリティコードも表示される。これで接続が安全であることが確認できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR