




















ZoomのCEOが一連の問題について謝罪 修正と透明性を約束
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsの創業者でCEOのエリック・ユアン氏は4月2日(現地時間)、ここ数日に指摘された一連の問題について謝罪し、向こう90日間は新機能を追加せずに問題修正に専念すると語った。また、透明性レポートも公開すると約束した。
ユアン氏はZoomのサービスが「皆様と私たち自身のプライバシーとセキュリティの期待に応えていないことを認識し、深く謝罪する」とし、対策について説明した。
同氏は一連の問題の背景を、Zoomは企業内での利用を前提に構想したサービスだが、新型コロナウイルス感染症対策で家庭や学校での利用が急増したため、「プラットフォーム構築の際に予期していなかった課題が生じている」と説明。
無料および有償の会議参加者数が、2019年12月末の時点で約1000万人だったのが、3月には2億人以上に膨れ上がったと語った。
また、ジャーナリストやセキュリティ専門家が問題を指摘してくれたことに感謝した。
指摘された問題で既に対処したこととして、以下を挙げた。
- iOSアプリのFacebook SDKの削除(3月27日)
- Macアプリの脆弱性の修正(4月1日)
- WindowsアプリでUNCリンクをハイパーリンクにする問題の修正(4月1日)
- 会議室を乗っ取るいわゆる「Zoom-bombing」の対処法を説明するブログの公開(3月20日)
- 教育機関ユーザー向けガイドやプライバシーポリシーの公開
- 「LinkedIn Sales Navigator」アプリに不適切な機能があったため、このアプリを削除(4月2日)
- エンドツーエンドの暗号化をしていると誤って表記したことについて謝罪し、説明するブログの公開(4月1日)
暗号化についてのブログでは、「エンドツーエンドの暗号化を使用できると誤って示唆したことによって引き起こされた混乱について謝罪する」としているが、本稿執筆現在、トップページにある会議室をエンドツーエンドで暗号化しているという表記はそのままだ。ブログへのリンクもまだない。
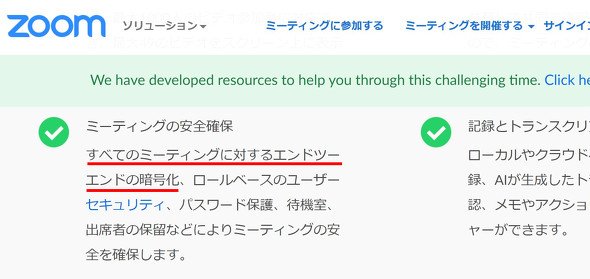 4月3日現在のトップページの表記
向こう90日間は新機能の追加を停止し、以下の取り組みに専念する。
- 社外の専門家やユーザーと共同でのサービス全体のレビュー
- 透明性レポートの準備
- 現行のバグ発見報償機プログラムの強化
- 業界全体のCISO(情報セキュリティ管理最高責任者)評議会の立ち上げ
- 侵入テスト実施による問題の特定と対処
- これらの取り組みの進捗を報告するウェビナーの毎週開催
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「セキュリティソフトも売ってるのに」ソースネクスト会員情報漏えい、パスワード含む最大2252万件 API不正利用される
-
2
研究者グループ、中国Tencentのクラウド上の“逸脱”AIエージェント群と交信 報告書の隠しテキストで呼び込む
-
3
Microsoft、3つの国際的な犯罪ネットサービスを解体へ 日本狙った詐欺がきっかけ
-
4
バーガーキング、約1118万件漏えい 公式アプリ会員システムに不正アクセス
-
5
メドレーの産婦人科向けシステムに不正アクセス、患者の個人情報漏えいか 最大787の医療機関が対象
-
6
デンマークの880万人分流出、原因はパスワード「123456」 ハッカー「侵入は難しくなかった」 現地報道
-
7
「Rakuten Mini」など4機種に脆弱性 楽天モバイル、他製品への切り替え推奨
-
8
デジハリ大、「Claude」を全学導入へ──国内初、“回数気にせず”使い放題に
-
9
相次ぐサイバー攻撃に「AI悪用の可能性」……初来日のAnthropic共同創業者が言及 悪用どう抑止
-
10
「Google Play」、AI Studioで作った自作アプリを自分の端末で実行可能に AIでゲームを探す機能も
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR