




















米FCCのパイ委員長、SNS保護の「セクション230」の定義を明文化するとツイート
米連邦通信委員会のアジット・パイ委員長は10月15日(現地時間)、米Facebookや米TwitterなどのSNSプラットフォーム企業に対する法的保護の根拠になっている米通信品位法第230条、いわゆる「セクション230」の定義を明確にするという声明文の画像をツイートした。
セクション230は、プラットフォームは発言の場を提供しているだけなので、どのような発言があってもその発言に責任はないと定めている(全文はこちら)。
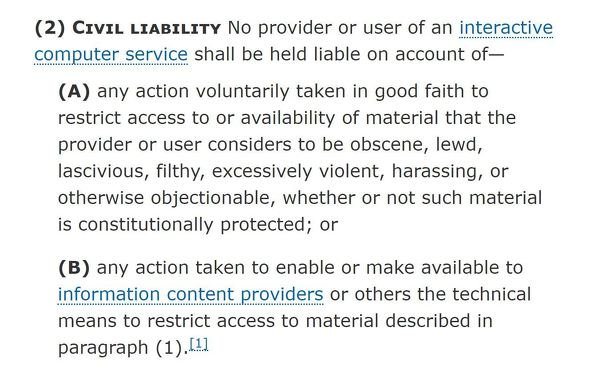 セクション230の条文
ドナルド・トランプ米大統領は5月、Tiwtterが自らのツイートにラベルを付けたことをきっかけに、「検閲や政治的コンテキストにかかわるSNS企業の保護を維持できないようにする」大統領令に署名した。
同氏はその後、TwitterやFacebookが自分の投稿や対立候補に不利な投稿を制限するたびにセクション230を改定すべきだとツイートしている。
パイ氏は声明文で、FCCの法律顧問から同委員会がセクション230を解釈する法的権限を持っていると聞いたので、この条文の意味を明確にするためのルール作成を進めるつもりだと語った。具体的にどのような方向のルールにするかは説明していない。同氏は2012年から共和党を代表する委員としてFCCのメンバーを務め、2017年にトランプ大統領から委員長に指名された。
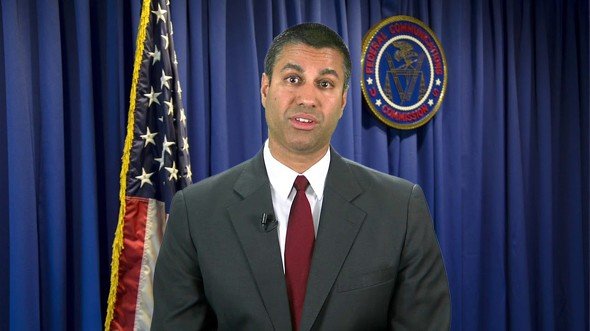 FCCのアジット・パイ委員長
トランプ氏はパイ氏のツイートの数十分後、「IT大手が主流メディアと結託して存在を強化するなら、セクション230による保護を直ちに解除するべきだ。政府が保護したからやつらはモンスターを生み出したんだ」とツイートした。
FCCの民主党委員、ジェフリー・スタークス氏とジェシカ・ローゼンウォーセル氏はそれぞれ自身のツイートで、パイ氏のこの決定を批判している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR