




















「22項目中14項目に不備」──調査で明らかになったゆうちょ銀「mijica」のずさんなセキュリティ
ゆうちょ銀行は11月9日、都内で記者会見を開き、不正送金や情報流出が相次いだVisaデビット・プリペイドカード「mijica」について行った調査結果を公表した。ログインIDの再設定など、セキュリティ対策に必要な14事項に不備があったという。
会見の冒頭、池田憲人社長は「各種サービスの不正利用について、被害に遭った方々や、一部サービス停止によって多くの利用者にご不便をお掛けしていることを深くおわび申し上げる」と陳謝。「サービス継続を前提に、新規サービスの構築や他のサービスによる代替案も含めた具体的な施策を早急に決定する」として、mijicaカードの廃止は明確に否定した。
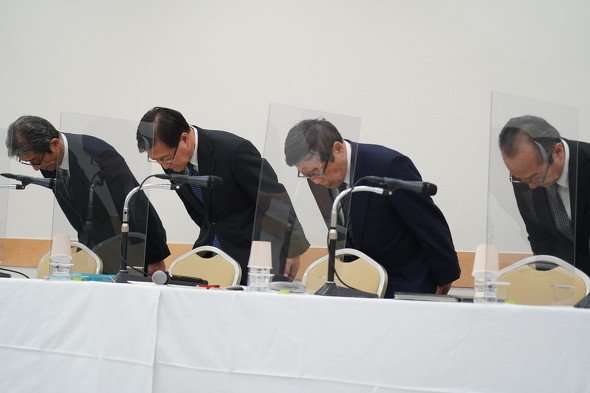 会見で陳謝する池田社長(中央)ら経営陣
不備があった14項目の具体的内容 経営責任への言及は
萩野善教副社長は今回の不正の原因について、「リスクに対する感度が鈍かった」と釈明。ゆうちょ銀では9月以降、「ゆうちょPay」「mijica」「JP BANKカード」のセキュリティを総点検する社長直轄のタスクフォースを設置。各サービスのセキュリティレベルについて、キャッシュレス推進協議会が9月に公表したガイドラインが定めるチェックリストを満たしているか調査した。その結果、mijicaは22件中8項目しか満たしていなかったことが判明。他の2サービスは全て満たしていた。
例えば、アカウント作成時に設定したログインID・パスワードの再設定を利用者に強制できておらず、さらにmijicaの利用を申し込んだ際には、カードが利用者の手元に届けられていなくても決済機能や会員サイトを利用できる状態だった。
異常な取引の監視に向けた監視体制も十分に機能していなかった。チャージや送金の限度額も設定していたが、今回の事態を受けて再検討する。
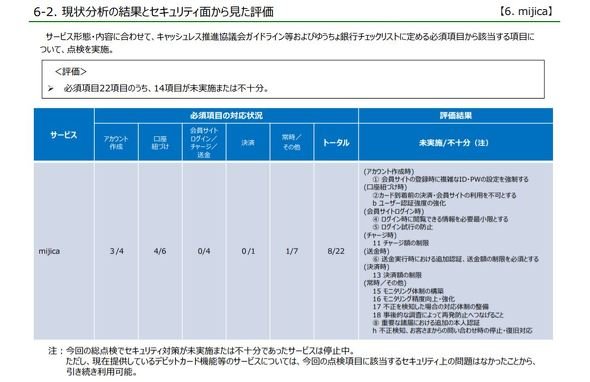 mijicaの評価結果(出典:ゆうちょ銀の報告書)
ゆうちょ銀の担当者は、不備があった14項目について行内の監査委員会でさらに詳しく調査する方針とした。具体的な再発防止策については、mijica発行時の郵送による書面通知、二要素認証の強化などを挙げた。
ゆうちょ銀は不正送金の公表遅れが被害拡大につながったとして、今後は迅速な情報公開を掲げ、「お客さま本位の理念を追求していきたい」としている。経営陣の責任について池田社長は「利用者の利用環境を整えるために全社一丸と取り組んでいきたい」と述べるにとどめた。
今回の調査をまとめた報告書では、不正送金や不正ログインの攻撃手法も記載。それぞれブルートフォース攻撃、リスト型攻撃だったという。
mijicaカード不正作成の疑い、新たに3件
ゆうちょ銀は同日、mijicaカードの不正な作成と使用の可能性がある事例が新たに3件見つかったことも明らかにした。ECサイトで計8万円の使用を確認したという。現時点でカードの名義人との連絡が取れておらず、不正利用かどうかは判明していない。
mijicaを巡っては、第三者による不正アクセスにより計332万円の不正送金があった他、ユーザー向けWebサイト「mijicaWEB」から1422人の個人情報の流出の可能性があるとゆうちょ銀が発表していた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
auメールで朝から障害 全国で利用しづらい状況に
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR