




















Zoom、侵入者対策の2つの新セキュリティ機能
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsは11月16日(現地時間)、ミーティング(会議)への侵入(いわゆるZoombombなど)や問題のある参加者に対処するための2つの新セキュリティ機能を追加したと発表した。Webおよびモバイルアプリをバージョン5.4.3にアップデートすると利用できるようになる。
ミーティングを一時停止し、問題ユーザーを削除する機能
1つ目は、ホストあるいは共同ホストがミーティングを一時停止し、問題のある参加者を削除する機能。ミーティング画面の[セキュリティ]→[参加者アクティビティを一時停止]をクリックすると、進行中のすべてのビデオ、オーディオ、チャット、コメント、画面共有、録画が停止し、小会議室が終了する[一時停止]ボタンが表示される。
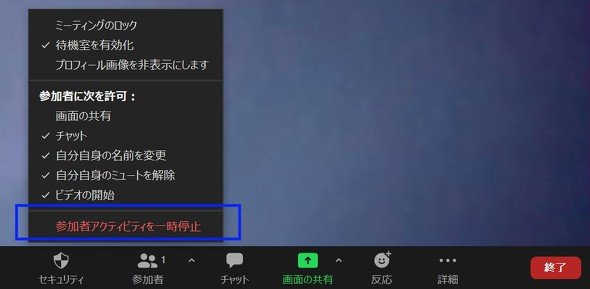 [参加者アクティビティを一時停止]をクリックすると
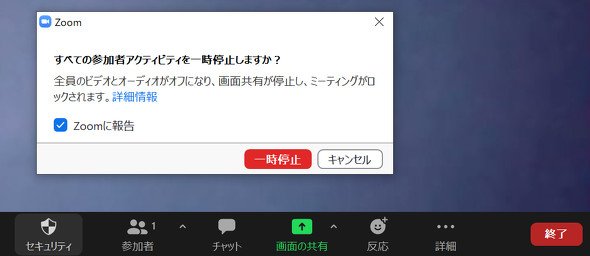 [一時停止]ボタンが表示される
このボタンをクリックすると、問題の内容を選択してユーザーを報告するカードが表示される。スクリーンショットを添えて報告することも可能だ。
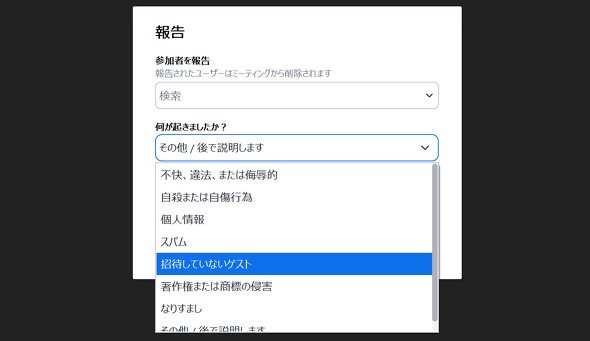 問題内容の選択肢
[送信]をクリックすると報告した参加者がミーティングから削除される。報告後、ホストと共同ホストは再開したい機能を1つずつ有効にすることでミーティングを再開できる。
なお、ホスト、共同ホスト以外の一般参加者も、左上のセキュリティバッジ→[報告]で、参加者を報告できる。
この機能は無料サービスでも利用可能で、初期設定で有効になっている。
SNSで不用意に公開されているミーティングIDにメールで警告
2つ目の機能は、ZoomがSNSやWebサイトをスキャンして、ZoomのミーティングIDやパスコードが不用意に一般公開されているのを見つけると、公開しているユーザーにメールで自動警告するというもの。この警告には、リンクを一般公開することによる危険性についてや、セキュリティ設定の有効化方法などの説明が含まれる。
スキャン先については具体例を挙げていないが、TwitterやFacebookとみられる。
会議を公開したい場合は、ミーティングではなくホストやパネリストだけがビデオ、オーディオ、画面を共有できるウェビナーとして公開するよう勧めている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
IDCFクラウドへのランサム攻撃、495の企業・自治体に影響 一部には「復元難しい」との通達も
-
2
IDCFクラウドへの不正アクセス、ランサムウェア攻撃と明らかに 運営会社が回答
-
3
バイブコーディングで作った公開中のWebアプリ、9割に脆弱性 MSの研究者など調査
-
4
損保ジャパン、約6万件漏えいか 大和証券・シチズンと同じ委託先への不正アクセスで
-
5
相次ぐ不正アクセス受け、古川デジタル相がコメント 国民に3つのサイバー対策呼び掛け
-
6
Google広告の代理店アカウントに不正アクセス 顧客アカウントからカジノ広告無断配信 パスキー設定も侵入許す
-
7
HIS子会社からパスポート情報流出か、最大627人分 昨年の不正アクセスを公表
-
8
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
9
IDCFクラウドに不正アクセス 東日本の第1リージョンで障害
-
10
「FDEが開発したAIエージェントの7割は使われず、単なるコンサルティングが販売される」 ガートナー予測
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR