




















CT撮影を邪魔された 福島医大病院、過去のランサムウェア被害を公表 情報流出は確認されず
福島県立医科大学附属病院は12月2日、2017年に業務用PCや医療機器がランサムウェアに感染し、患者の写真を再撮影する事態になっていたことなどを公表した。現時点で身代金の要求やデータ流出は確認していないという。
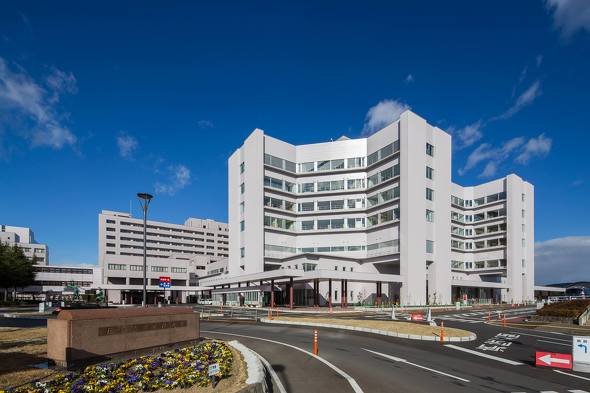 福島県立医科大学附属病院(出典:公式Facebook)
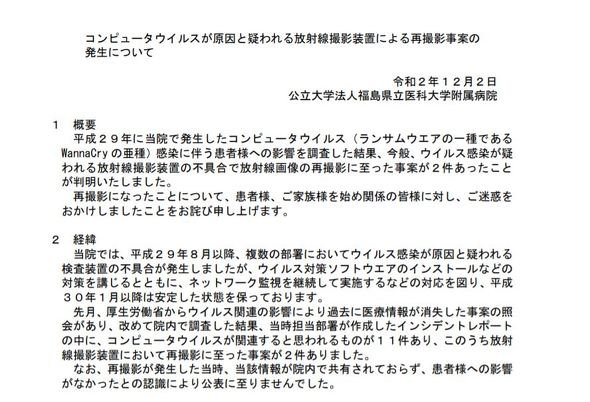
同病院によると2017年8月以降、コンピュータウイルス感染が原因とみられる検査機器の不具合が複数の部署で発生。放射線科では、コンピュータ断層撮影(CT)で胸部を撮影中に管理端末が再起動され、撮影画像を保存できなかった。また、撮影した胸部のフィルム画像やレントゲン写真を読み取る際、装置が自動で再起動される状態となり、別室の装置で再撮影することになったという。
 プレスリリース
病院の患者情報などを扱う情報基盤「医療情報システム」はインターネットと接続されていないことから、同病院の担当者は「私用端末など外部の端末経由で感染した可能性がある」としている。
判明のきっかけは11月に厚生労働省からの照会だった。厚労省から過去に発生したコンピュータウイルスによる医療情報の消失について確認を求められ、院内で調査したところ、当時のセキュリティ担当部署が作成したインシデントレポートの中に、コンピュータウイルスが関連すると思われるものが11件あった。このうち、放射線撮影装置で再撮影に至ったものを2件確認したという。
同病院は発生当時に公表しなかった理由について「再撮影が発生した情報が院内で共有されておらず、報告できなかった」と釈明。「患者への影響がなかったとの認識もあった」という。当時も一部の患者には経緯を説明した上で再撮影をしていたが、今回の発表にあたり、該当する患者や関係者には改めて事情を説明した上で謝罪したという。
同病院へのランサムウェアの感染は初めて。同病院の医療情報部は「これまでもウイルス対策やデータ保存の管理はしっかり行っていたが、今後はさらに監視を強化していきたい」と話している。
政府もランサムウェアに注意喚起
ランサムウェアによるサイバー攻撃は国内外で確認されている。11月にはカプコンがランサムウェアによる不正アクセスで最大35万件の個人情報が流出した可能性があると発表した。
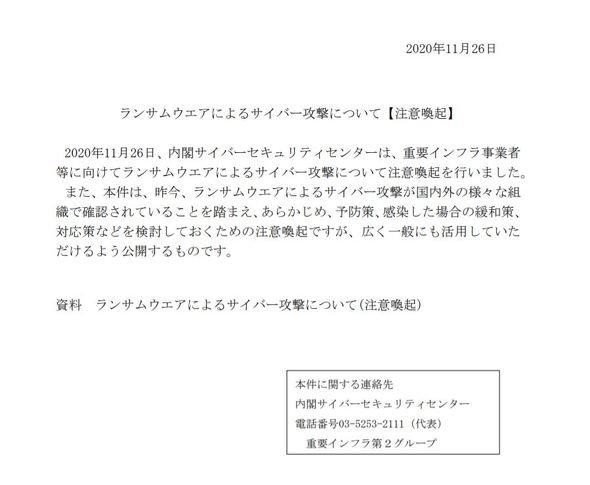
これらを受け、内閣サイバーセキュリティセンター(NISC)は11月26日、ランサムウェアへの注意喚起を行った。攻撃の特徴としてPCデータを暗号化し、復元のために身代金を要求するケースと、DDoS攻撃など標的型攻撃の手法を使って機密情報が入ったサーバに侵入し、感染させるケースを例示している。
 NISCの注意喚起
NISCはランサムウェアの感染防止策として、VPN機器に対するセキュリティ対策を十分に行った上で、プログラムに脆弱性などを修正するセキュリティパッチの迅速な適用などを推奨している。
さらに、バックアップデータで復旧できるかを事前に確認し、ランサムウェアによるデータ暗号化への予防、不正アクセスの迅速な検知なども呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR