




















米政府などへの大規模サイバー攻撃はSolarWindsの更新をトロイの木馬化 ユーザーに対処を呼び掛け
12月14日に米商務省などへの大規模サイバー攻撃が発覚した中、米ネットワーク管理企業SolarWindsのソフトウェア更新がトロイの木馬として悪用され、世界中の公的機関や民間団体に影響していたと、米セキュリティ企業のFireEyeが同日に発表した。
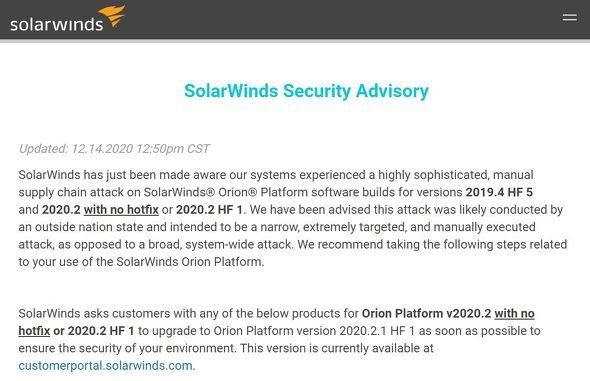
FireEyeが「UNC2452」と名付けて調査中のグローバルな侵入キャンペーン(標的とするネットワーク内へ攻撃者が侵入・潜伏しようとする一連の活動のこと)の攻撃者は、「SUNBURST」と呼ばれるマルウェアを配布するためにSolarWindsのアプリ「Orion」のアップデートをトロイの木馬化していた。キャンペーンは今年春ごろから続いているという。
この攻撃キャンペーンは北米だけでなく、アジア、欧州、中東の政府、コンサル、IT企業、電気通信機関、採掘事業体が含まれ、被害者はさらに増えるとFireEyeは予想している。
SolarWindsは米Reutersなどに対し、このトロイの木馬をインストールしてしまった可能性のある顧客数は1万8000社未満だと考えていると語った。SolarWindsは、日本を含む世界190カ国で27万5000社以上にサービスを提供している。
米政府当局は13日、国家が背後にいる悪意ある攻撃者によって侵害されたとして緊急司令を発した。Washington PostやReutersは、この攻撃はロシア政府によるものと報じた。
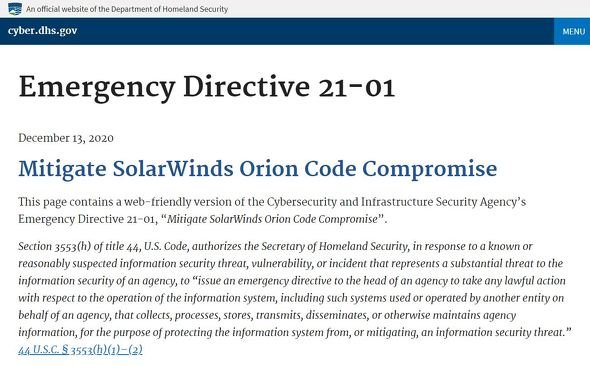 米国土安全保障省(DHS)の緊急指令
【訂正とおわび:2020年12月21日午後8時 記事初出時、米FireEyeの発表として「米商務省などへの大規模サイバー攻撃では、SolarWindsのソフトウェア更新がトロイの木馬として悪用されていた」としましたが、正しくは「SolarWindsのソフトウェア更新がトロイの木馬として悪用され、世界中の公的機関や民間団体に影響していた」の誤りです。訂正しておわびいたします。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR