




















メルカリ、顧客情報など2万7000件以上流出 外部ツールへの不正アクセスで
メルカリは5月21日、同社が利用しているコードカバレッジツール(ソースコードが自動でテストされた割合を計測するツール)「Codecov」が不正アクセスを受け、顧客情報や加盟店情報など合計2万7889件が流出したと発表した。流出した情報の悪用は確認しておらず、サービス運営への影響はないという。
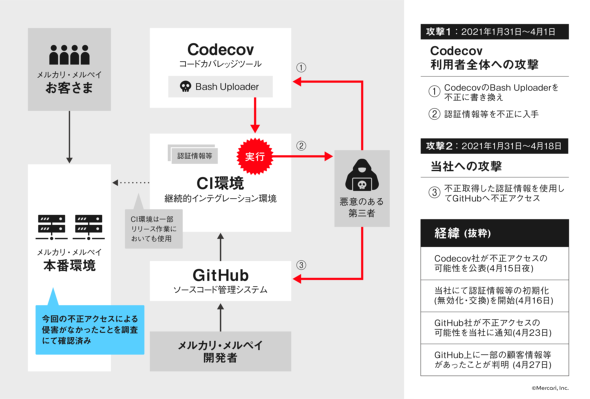 不正アクセスのイメージ図
流出したのは、2013年8月5日から14年1月20日までにフリマアプリ「メルカリ」の売上金を振り込んだユーザーの口座の銀行コード、支店コード、口座番号、口座名義人、振込金額(1万7085件)、15年から18年の間にカスタマーサービスを受け付けたユーザーの氏名、住所、メールアドレス、電話番号、問い合わせ内容(217件)、13年5月に実施したイベントに参加した人の氏名、年齢、性別、メールアドレス(6件)など。
キャッシュレス決済サービス「メルペイ」の加盟店情報(7925件)、メルカリとメルペイの取引先情報(41件)、関連会社に所属する従業員の氏名、メールアドレス、電話番号(2615件)に加え、ソースコード共有サイト「GitHub」で管理していたメルカリやメルペイのソースコードの一部も流出した。
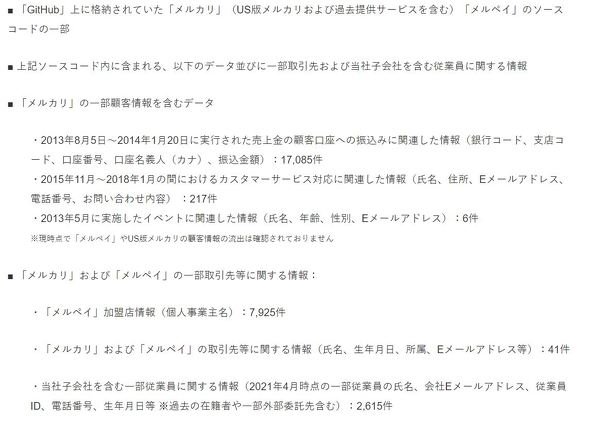 流出した情報
メルカリは事態を受け、4月23日に詳細を個人情報保護委員会に報告。流出した口座情報が確認できる専用ページや、情報が流出したユーザー向けの問い合わせ窓口も設置した。今後は、外部の専門家と協力し、セキュリティの強化や原因の調査に当たるとしている。
メルカリによれば、被害を受けた可能性が明らかになったのは4月15日。Codecovの提供元が不正アクセスを受け、認証情報が流出した可能性があると同日に発表したことを受け、16日に当該の認証情報を初期化した。
しかし23日に、メルカリがGitHubを使って管理していたソースコードの一部に不正アクセスを受けた可能性が判明。詳細を調査したところ、何者かが不正に取得した認証情報を使い、GitHub上のソースコードにアクセスした形跡を発見。27日に、不正アクセスされたソースコードに顧客情報などが含まれていたことを確認した。
発表が遅れた理由については、27日以降も断続的に何者かからの不正アクセスを確認しており、公表によってさらなる攻撃を受ける可能性があったためとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
9
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR