




















この頃、セキュリティ界隈で
狙われるワンタイムパスワード、多要素認証を破る闇サービスが浮上(1/2 ページ)
ネット上のアカウントに対する不正アクセスを防ぐため、今や多要素認証は欠かせない対策となった。たとえIDとパスワードが盗まれたとしても、ワンタイムパスワードの入力が必要な状態にしておけば、アカウントは守られるという想定だ。ところがその仕組みを突破しようとする攻撃が増えつつある。
暗号資産取引所大手のCoinbaseでは、顧客約6000人がSMSを使った多要素認証を突破され、暗号通貨を盗まれる事件が発生した。
BleepingComputerによると、2021年3月~5月にかけ、何者かがCoinbase顧客のアカウントに不正侵入して暗号通貨を盗み出していたことが分かった。攻撃者はまずフィッシング詐欺などの手口を使い、顧客がCoinbaseのアカウントに登録したメールアドレスやパスワード、電話番号などの情報を事前に入手していたと思われる。
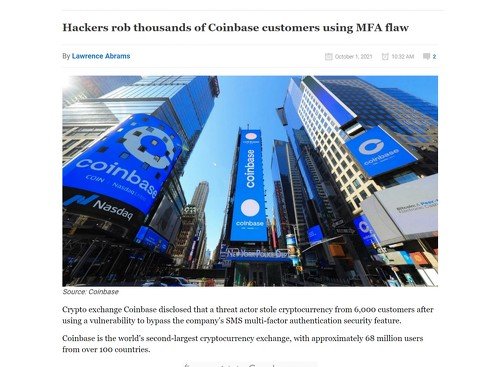 BleepingComputerの記事
それでも多要素認証を設定していれば、アカウントへの不正侵入は食い止められるはずだった。しかしCoinbaseのSMSを使ったアカウント復旧プロセスに脆弱性があったことが判明。攻撃者はこの問題を突いてSMSの2要素認証トークンを入手し、顧客の暗号通貨を盗み出していた。
多要素認証破りに使われるのは脆弱性を突く手口ばかりとは限らない。セキュリティ企業のIntel 471によると、アンダーグラウンドのサイバー犯罪集団は詐欺グループ向けに、狙った相手のワンタイムパスワードを傍受できる、とうたうサービスを展開しているという。
 Intel 471の記事
そうしたサービスは、例えば銀行からの正規の電話を装って被害者をだまし、ワンタイムパスワードなどの認証コードを入力するよう仕向ける作業をbotが代行する。詐欺グループは被害者が入力した認証コードを傍受できるという仕組みだ。標的は銀行だけでなく、PayPalやApple Pay、Google Payといった決済サービス、さらにはFacebook、Instagram、Snapchatといった大手SNSのアカウントを選択することもできる。
Intel 471が発見したサービスは2021年6月から稼働していて、いずれもメッセージングアプリ「Telegram」のbot経由で運用されていた。専用のTelegramチャネルでは、被害者の口座から数千ドルを盗んだといった会話が交わされていたという。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR