




















この頃、セキュリティ界隈で
狙われるワンタイムパスワード、多要素認証を破る闇サービスが浮上(2/2 ページ)
セキュリティジャーナリストのブライアン・クレブス氏が運営するKrebs on Securityによると、この手のワンタイムパスワード詐取は、詐欺グループが事前に被害者のアカウントのIDやパスワードを入手していることを前提とする。
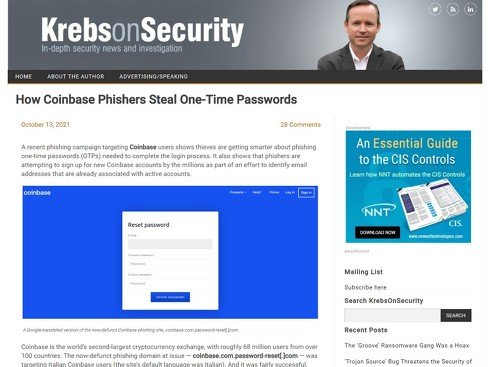 Krebs on Securityの記事
Coinbaseの場合、9月の時点で顧客をだましてIDとパスワードを入力させようとするフィッシング詐欺が横行しているとして、公式ブログで注意を呼びかけていた。主にイタリアの顧客を狙ったフィッシング詐欺サイトを発見・調査したセキュリティ企業Hold Securityによれば、このサイトでは閉鎖されるまでに少なくとも870件の認証情報が盗まれていたと思われる。
Coinbaseの公式サイトを偽装したこのサイトは、被害者がだまされて認証情報を入力するたびに、詐欺グループ側の管理画面に通知が出る。そこで管理者が「情報送信」ボタンをクリックすると、被害者に対して氏名や生年月日、住所などの個人情報の入力を促す画面を表示する。「認証SMS送信」ボタンをクリックすると、被害者の端末の認証アプリが生成したワンタイムパスワードを入力させる画面を表示する仕組みだった。
それでも多くのユーザーは、自分は詐欺サイトにだまされたりはしないと思うかもしれない。しかし個人情報はいつ、どこで流出しているか分からない。闇サイトではそうした情報が大量に売買されている。
「SMSや電話を使ったOTP(ワンタイムパスワード)サービスは、何もないよりはましだが、犯罪集団は相手をだまして安全対策をかわす手段を見つけている」とIntel 471は警鐘を鳴らす。
その背景としてクレブス氏は「SMSベースのワンタイムコードや、アプリで生成されるOTPトークンなど、傍受や偽装が可能な多要素認証手段へとユーザーを誘導するWebサイトやサービスがあまりに多い」と指摘する。
多要素認証とは本来、ユーザーが知るパスワードなどの「知識情報」と、スマートフォンなどの「所持情報」、指紋などの「生体情報」の3要素のうち2要素以上を組み合わせる認証を指す。ところが実際には、同じ知識情報(パスワードとワンタイムコード)を、同じチャネル(Webブラウザ)経由で入力させるサービスも多いとクレブス氏は言う。
「2要素認証の形態としては、認証アプリで生成する時間ベースのワンタイムパスワード(TOTP)コードやプッシュ通知ベースのコード、FIDOセキュリティキーなどの方が確実性は高い」とIntel 471は解説している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR