




















FBIの偽メール大量配信の手口を“pompompurin”が解説
米連邦捜査局(FBI)の正式メールアカウントから10万人以上に偽メールが送信された件について、FBIは11月14日(現地時間)、原因はFBIが法執行機関、諜報機関、刑事司法機関に提供しているポータルサービス「Law Enforcement Enterprise Portal(LEEP)」の設定の問題を悪用されたことだと発表した。
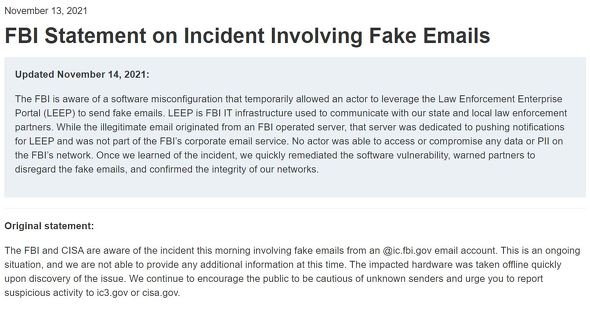 FBIによる情報更新
FBIの発表に先立って、偽メール配信を実行したという「pompompurin」を名乗る個人がセキュリティジャーナリストのブライアン・クレブス氏にFBIの公式メールアカウントを使ってコンタクトをとり、インタビューで手口を解説した。クレブス氏は自身のメディアKrebs on Securityでその手口を紹介した。
pompompurinはクレブス氏に「FBIのシステムのひどい脆弱性を指摘するためにハッキングを行った」と語った。
FBI自身による発表の通り、pompompurinはLEEPの問題を悪用した。
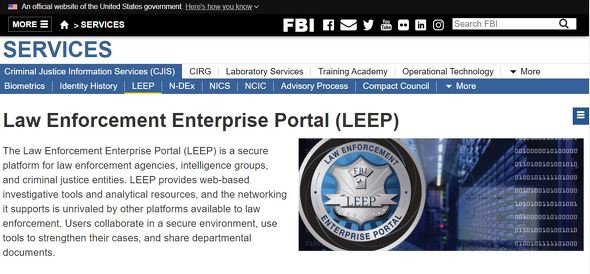 LEEPのトップページ。「安全なプラットフォーム」を謳っている
LEEPには誰でもアカウントを申請できるようになっており(本稿執筆現在はできなくなっている)、申請の過程でワンタイムパスコードを含む確認メールを受信するようになっているが、このワンタイムパスコードがFBI自身のWebサイトのHTMLコードで漏れていたという。
なお、LEEPアカウント申請のヘルプページの「ステップ1」には「Internet Explorerあるいはその他のブラウザを起動し」と記載されている。
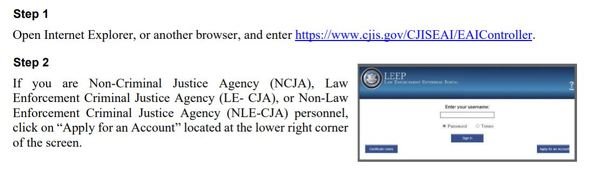 今年の6月にサポートが終了したInternet Explorerを起動するよう指示するヘルプページ
pompompurinは送信されたリクエストを編集し、メッセージの件名フィールドとテキストコンテンツのフィールドのテキストを変更することで、eims@ic.fbi.govアカウントから自分自身にメールを送信し、悪用が可能なことを確認した。その後、簡単なスクリプトを書いて偽メール送信を自動化したという。
「この脆弱性を悪用すれば、企業をだましてデータを盗むこともできたはずだ」とpompompurinは指摘した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR