




















CISA、FBI、NSAがBlackMatterランサムウェア対策アドバイザリー公開
米国土安全保障省のサイバーセキュリティインフラセキュリティ庁(CISA)、米連邦捜査局(FBI)、米国家安全保障局(NSA)は10月18日(現地時間)、今夏発生した複数の米国のインフラを標的とするBlackMatterランサムウェア攻撃に関するサイバーセキュリティアドバイザリを公開した。
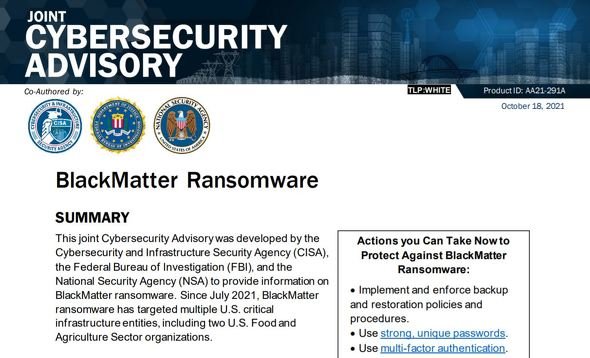
このアドバイザリは、サンドボックス環境で分析したBlackMatterランサムウェアのデータと、信頼できるサードパーティーからの報告に基づいてまとめた犯罪者の戦術、技術、攻撃手順に関する情報を提供するものだ。
「われわれはサイバー犯罪者の活動を困難にするために可能な限りの措置を講じている。米国民はStopransomware.govにアクセスしてリスク軽減方法を学ぶことで、この取り組みを支援できる」とCISAのエリック・ゴールドスタイン氏が語った。
発表文では具体的な被害者名は挙げていないが「7月に初めて確認されたサイバー攻撃者は、以前侵害された資格情報を埋め込んだBlackMatterランサムウェアを利用してネットワークにアクセスし、ホストと共有ドライブをリモートで暗号化した」と説明した。
CISA、FBI、NSAは、保身のベストプラクティスとして以下の4点を挙げた。
- バックアップ手順の実装と実施
- 強力で一意なパスワードの使用
- 多要素認証の使用
- ネットワークセグメンテーションとトラバーサルモニタリングの実装
米国では5月には石油パイプラインのColonialが、6月には食肉加工メーカーJBSが、7月にはクライアント管理サービスを手掛けるKaseyaが大規模なランサムウェア攻撃を受けた。その後も食品や農業関連企業への攻撃が続いた。
ジョー・バイデン米大統領は10月に入って30カ国を集めるサイバー犯罪と戦うためのオンライン会議を開催した。
アドバイザリは専用ページで読むことができる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR