




















ウクライナ政府に破壊的なサイバー攻撃 Microsoftが報告
米Microsoftは1月15日(現地時間)、ウクライナ政府の複数の機関に対する破壊的なマルウェア攻撃を確認したと発表した。感染したシステムは動作不能になる。攻撃者については調査中としている。
ウクライナ保安庁は14日、13日から多数の政府公式Webサイトが攻撃されたと発表した。同庁は、「ロシアの秘密警察に関連するハッカーグループが事件に関与している兆候がいくつかあると言える」としている。
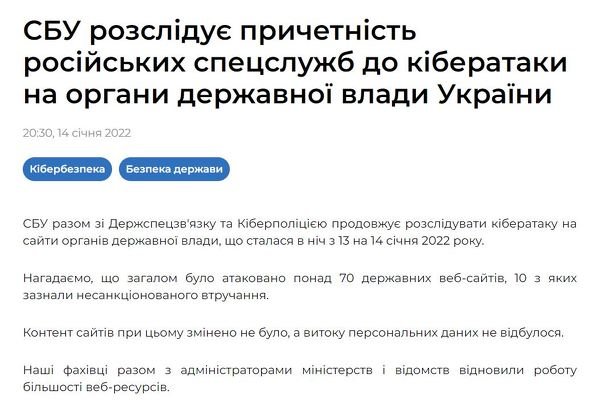 ウクライナ保安庁の発表
米連邦政府は14日、ロシアがウクライナ侵攻の口実を作る目的で、様々な工作を行っていると発表した。
Microsoftは、攻撃がウクライナ以外の範囲に広がっているかどうかはまだ特定しておらず、「既知の犯罪グループとの間に顕著な関連を発見していない」と語った。
ウクライナに対しては、2016年末にも大規模なサイバー攻撃があった。この攻撃では、マルウェア「NotPetya」が使われた。米司法省は2020年、この攻撃を含む複数の攻撃の犯人として、ロシア連邦軍参謀本部情報総局(GRU)の諜報員を起訴した。
Microsoftによると、今回の攻撃は、PCの起動時に読み込まれるMBR(マスターブートレコード)を上書きして正常に動作できなくさせ、起動画面に身代金要求メモを表示するというもの。身代金はビットコインで1万ドル相当となっている。
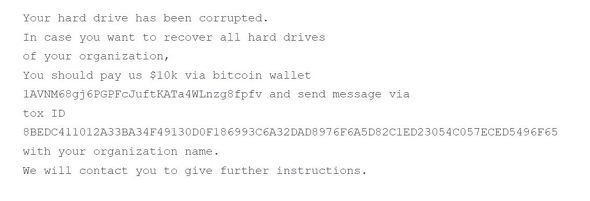 身代金要求メモの文面
Microsoftは、指定されているウォレットは未知のものという。同社はこの攻撃はランサムウェアのように見えるが、身代金回収メカニズムがないことを理由に、攻撃の目的は身代金獲得ではなく、対象システムの動作不能だとみている。
同社は、多くの組織がこのマルウェアに感染しており、影響を受ける組織が増える可能性があるとしている。「今後もサイバーセキュリティコミュニティと協力し、標的と被害者を特定して被害者を支援していく」。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR