




















2021年、上場企業が漏えいした個人情報は574万人分 事故件数や社数は過去最多に
「2021年に上場企業が漏えいした個人情報は574万人分に達した」──東京商工リサーチは1月17日、そんな調査結果を発表した。個人情報の漏えいや紛失事故を公表した上場企業(子会社を含む)は120社(前年比36.3%増)、事故件数は137件(同33.0%増)となり、2012年の調査開始以来、過去最多となった。
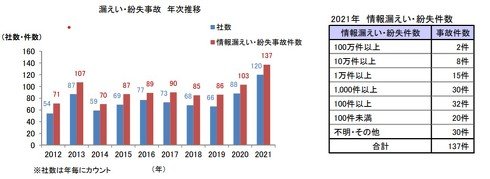 漏えい・紛失事故の年次推移(左)と、事故件数の内訳(右)
2021年に発生した事故で、漏えい・紛失件数が最多となったのは、ネットマーケティングが手掛ける、婚活マッチングサービス「Omiai」の不正アクセス事件で、171万1756件。次いでスイスの国際航空情報通信機構(SITA)への不正アクセスによるANAホールディングスのマイレージ情報流出で100万件、日本航空で92万件と、それぞれ続いた。
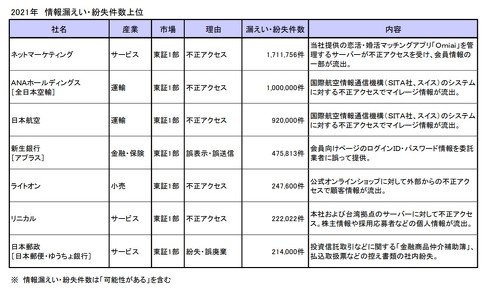 2021年、情報漏えい・紛失件数上位
137件の事故のうち、最も多かった原因は「ウイルス感染・不正アクセス」が68件(構成比49.6%)という結果に。68件の事故で漏えい・紛失した個人情報は454万554件で、全体の78.9%を占めた。次点で多かった原因は「誤表示・誤送信」が43件(同31.3%)で、メールの送信間違いなどの人為的なミスによるものだった。
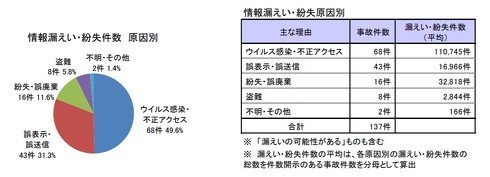 漏えい・紛失した事故の原因
事故原因となった媒体別では「社内システム・サーバ」が81件(構成比59.1%)が最多となった。次に「PC」が30件(同21.9%)、「書類」が15件(同10.9%)、「その他・不明」が8件(同5.8%)の順となった。
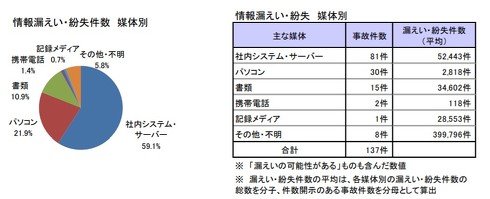 事故原因となった媒体
上場市場別で見ると、最多は東証1部の97社(構成比80.8%)が全体の8割を占め、大手企業がサイバー犯罪のターゲットとされやすい傾向が明らかになった。一方で「ガバナンスが徹底し、情報開示フローが充実していることも公表数が多い背景になっている」と、東京商工リサーチは指摘する。
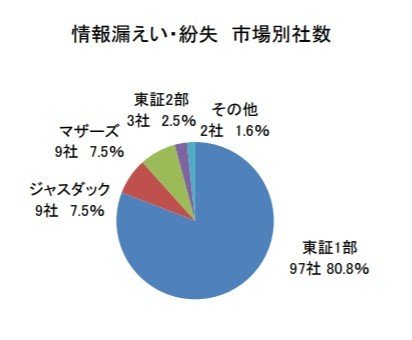 事故を起こした市場の構成比
事故件数の増加には「国外から狙われるケースも多く、ネット社会を巧みに突いた犯罪の巧妙化やグローバル化がある」(同)と説明。顧客からの信用の毀損(きそん)や、膨大な損害賠償などのリスクもあるため、企業はこれまで以上に情報セキュリティへの意識を高め、対応策として人的・物的投資を進める必要があるとした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR