




















「Confluence」に“最高レベル”のゼロデイ脆弱性 遠隔地から任意のコードを実行される恐れ
豪Atlassianは6月2日(米西海岸時間)、同社のコラボレーションツール「Confluence」に関する一部製品で、遠隔地から任意のコードを認証不要で実行できてしまう脆弱性が見つかったと発表した。深刻度は同社基準の最高値である「Critical」で、修正プログラムは未公開。
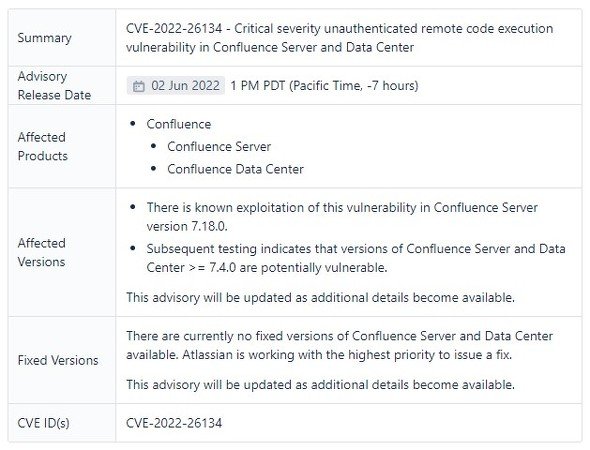 脆弱性情報 深刻度は最高レベルの「Critical」
CVE識別番号はCVE-2022-26134。Atlassianによると、ユーザー企業側のサーバで同サービスをホストする「Confluence Server」のバージョン 7.18.0で脆弱性の悪用を確認した他、IaaS上で管理するための「Confluence Data Center」バージョン7.4.0以降にも影響があるとしている。
修正プログラムは未公開だが、ユーザー側でできる一時的な対応として同社は、(1)Confluence ServerやConfluence Data Centerのインスタンスをインターネットから隔離する、(2)インスタンスを無効化する、などを案内している。同社は修正バージョンの公開に向けて最優先で取り組んでいるとしている。
脆弱性や修正プログラムなどの詳細はアドバイザリで順次報告するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR