




















公式Twitterアカウント狙うフィッシング増加 青バッジの騒乱に乗じなりすまし画策か 米セキュリティ企業
“青バッジ”や“公式ラベル”を巡り混乱が続くTwitter。このいざこざに便乗したフィッシング詐欺が増えているようだ。米セキュリティ企業のProofpointは11月15日(日本時間)、ジャーナリストやエンターテインメント団体などを狙ったフィッシング詐欺がここ数週間で急増していると注意喚起した。混乱に乗じて正規の認証を受けたアカウントを乗っ取り、さらなる詐欺につなげることが狙いとみられる。
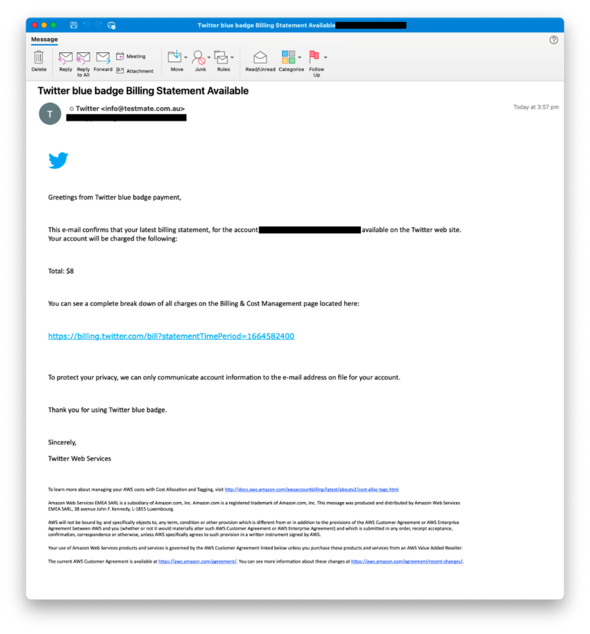 偽メールの一例
「Twitter Blueの利用が可能になった。青バッジを手に入れるには料金の支払いが必要」などとして外部に誘導し、メールアドレスやID、パスワードを盗み取る手口を確認したという。誘導先はさまざまで、Twitterに似せた偽サイトの場合もあれば、Googleフォームに情報を入力させようとする場合もあったとしている。
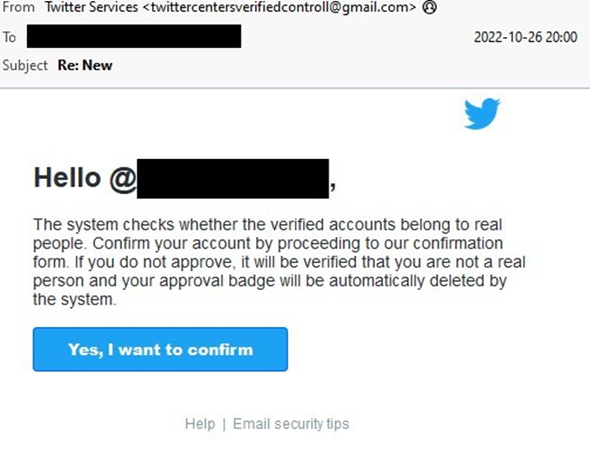 偽メールの一例
別のパターンとして「青バッジの維持には追加の認証が必要」などとして情報を盗もうとする手口もあった。Proofpointによれば、送信者は公式Twitterアカウントのプロフィール欄でメールアドレスを確認し、フィッシングメールを送っている可能性があるという。
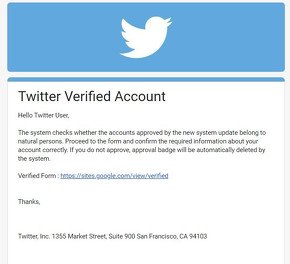
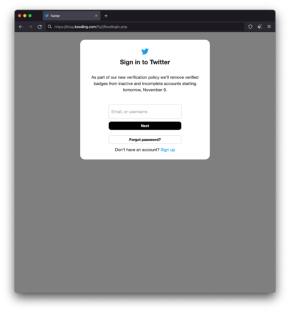
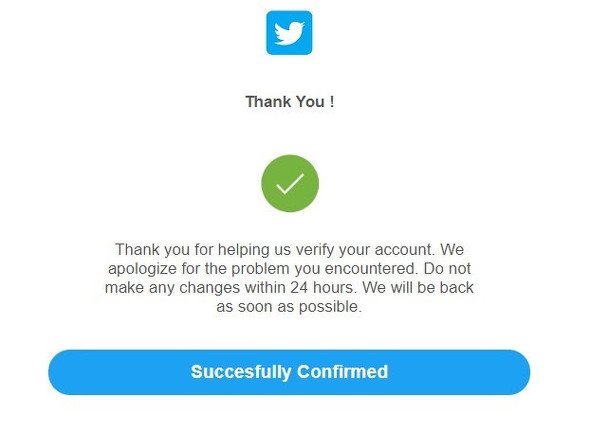 誘導先の一例
同社はアカウントを乗っ取られた場合、暗号資産詐欺やフェイクニュースの流布、さらなるフィッシングに悪用されるリスクがあると指摘している。
Twitterの認証制度を巡っては、イーロン・マスク氏が米Twitterを買収して以降、仕様変更が相次ぎユーザーに混乱が生じている。当初、Twitterにおける認証マークは青バッジしか存在しなかった。
しかしマスク氏が仕組みを変更し、青バッジを有料サービス「Twitter Blue」の加入者であれば誰でも取得可能にした。公式アカウントの証明としては新たに「公式ラベル」を導入したが、付与したり剥奪したりする状況が続いている。仕組みが急に変わったこともあって、ユーザーは信頼のおけるアカウントを判断しにくい状況になっている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR