




















Innovative Tech
他人のスマホの現在地を特定できるサイバー攻撃 Bluetoothの欠陥を利用 米国チームが指摘
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
米オハイオ州立大学に所属する研究者らが発表した論文「When Good Becomes Evil: Tracking Bluetooth Low Energy Devices via Allowlist-based Side Channel and Its Countermeasure」は、Bluetoothを使用するモバイル機器には、攻撃者がユーザーの位置を追跡できる不具合があることを実証した研究報告だ。
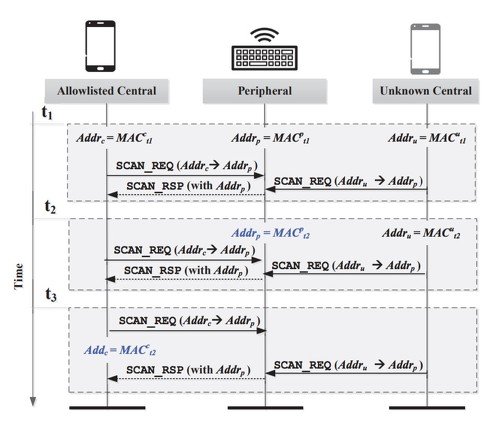 今回の攻撃のワークフロー
近距離無線通信技術であるBluetooth Low Energy(BLE)は、多くのアプリケーションで使用されている。しかし、BLEデバイスは、近くにいる攻撃者がBluetoothパケットを盗み、特定のデバイスやユーザーと関連付けることができるため、MACアドレス(ネットワークにつながる機器に割り当てられている識別番号)追跡の対象になっている。
これはアイドル状態のBLEデバイスは、約20ミリ秒に一度、近くにある接続可能なデバイスに自分のMACアドレスを知らせる信号を送るためである。
この問題に対し、Bluetooth SIG(Bluetoothの規格開発を統括する組織)はMACアドレス追跡の脅威を認識し、悪意のある人物による追跡から機器を保護するために、2010年からMACアドレスランダム化というソリューションを実行している。
その後、2014年にBluetoothは「allowlist」という機能を導入し、承認したデバイスのみ接続を許可し、プライベートデバイスが未知のデバイスにアクセスすることを防いでいる。主要なスマートフォン(AndroidやiPhone)の「filter accept list」である。
今回はallowlistによってMACアドレスをランダム化しても、MACアドレスを追跡できるBluetooth Address Tracking (BAT)と呼ぶサイドチャネル攻撃を提案する。
ランダム化したMACアドレスは、ペアリングした2つのデバイス間で共有する乱数と暗号キーであるIRK(Identity Resolution Key)を生成する。だが現在のBluetoothプロトコルでは乱数の選択方法を規定しておらず、既存の乱数を再利用できない仕組みも存在しない。
そのため攻撃者はIRKを取得できないが、スニッフィングしたMACアドレスを収集し、それを再生してデバイスが許可リストにあるかどうかを観察するだけで、ランダム化を超えてデバイスを追跡できる。取得したMACアドレスを展開することで、ユーザーの過去の軌跡(例えば、ユーザーが過去に行った場所)やリアルタイムの位置まで追跡することを可能にする。
評価実験では、カスタマイズしたスマートフォンを使って50以上(43台のBLE周辺機器、11台のセントラル、4台の開発ボード)のBluetooth機器にBAT攻撃をテストした。その結果、MACアドレスを頻繁にランダム化しても、攻撃者は被害者のデータをリンクして再生できると分かった。
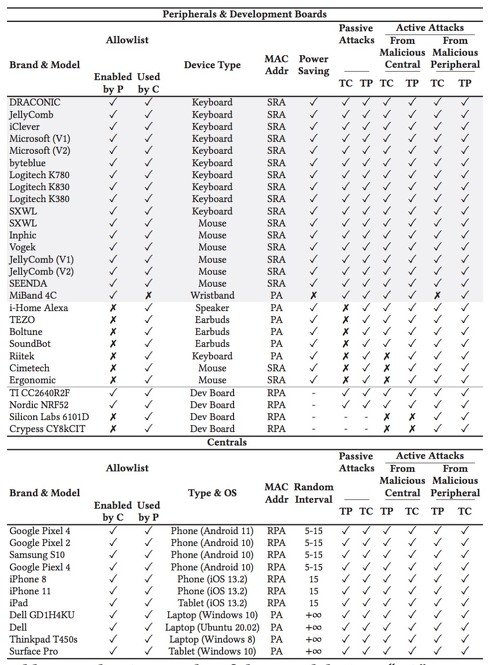 テストしたデバイスの評価結果
研究者らは、BAT攻撃に対する防御策であるプロトタイプ「SABLE」(Securing Address for BLE)も開発した。これによって、攻撃者が被害者のデバイスにリンクアップすることを阻止できたと述べている。
研究者らは今回の脆弱性を、SIG(Bluetoothの規格開発を統括する組織)、Texas InstrumentsやNordicなどのハードウェアベンダー、Google、Apple、Microsoftなど、Bluetooth業界の主要関係者に報告した。Googleは、今回の発見を重大性の高い設計上の欠陥と評価し、バグバウンティ(賞金)を授与した。
Source and Image Credits: Yue Zhang and Zhiqiang Lin. 2022. When Good Becomes Evil: Tracking Bluetooth Low Energy Devices via Allowlist-based Side Channel and Its Countermeasure. In Proceedings of the 2022 ACM SIGSAC Conference on Computer and Communications Security (CCS ’22). Association for Computing Machinery, New York, NY, USA, 3181-3194. https://doi.org/10.1145/3548606.3559372
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR