




















「パスキー」って一体何だ? パスワード不要の世界がやってくる(2/4 ページ)
限界が来ているパスワードの世界
「お客様が不在の為、お荷物を持ち帰りました」。そんな文面のSMSを受信した経験のある人は多いだろう。他にも筆者の元には「【最終警告書】ご利用料金のお支払いについて」なんてSMSも届いている。
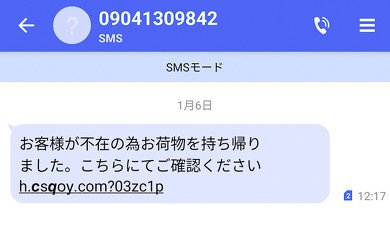 偽のSMSはこうした謎のURLに誘導しようと送られてくる
言うまでもないが、これらはスパムだ。こうしたSMSにはURLも記載されており、アクセスすると配送会社やオンラインサービスのWebサイトにそっくりなサイトにつながり、IDとパスワードの入力が求められる。もし、ここにIDとパスワードを入力すると、そのデータが犯罪者に盗まれて、本物のサイトへのログインに悪用されてしまう。
昨今多発しているこの問題の根幹には、パスワードの限界がある。
まず偽のサイトにIDとパスワードを入力させるフィッシングだ。これは、Webブラウザのパスワードマネージャーやパスワード管理ソフトである程度対応できる。
こうしたパスワード管理ツールのメリットは、パスワードとサイトのURLをひも付けて覚えてくれるという点だ。ログイン画面でツールを使うと、URLが一致すればひも付いたパスワードを入力してくれるが、どんなに見た目が似ていても、URLが異なる偽サイトには反応しない。「パスワード管理ツールが反応しないから手入力する」のではなく、「反応しないから偽サイトなので入力しない」という使い方ができる。
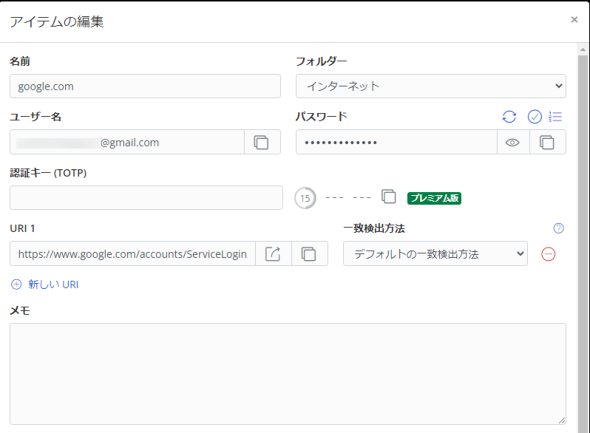 これはパスワード管理ツール「Bitwarden」の画面。「URL」とある部分と一致するURLであればユーザー名とパスワードの自動入力ができる。仮にURLが「g00gle.com(oを0にした偽物)」だったとしたら反応しない
偽サイトはこれで対応できるとしても、パスワード自体が流出していたら、犯罪者が本人になりすましてログインできてしまう。こうした攻撃は、ユーザー側の防衛が難しい。
定期的にパスワードを変更するよう求めるサイトもあるが、パスワードが漏えいした瞬間に変更でもしない限り、次のパスワードに変更するまでの間は無防備のままであるため、セキュリティ上はあまり意味がない。定期的に変えるという手間がかかることで、パスワードが単純化したり使い回しをしたりすることも問題となる。実際、米国立標準技術研究所(NIST)や日本の内閣サイバーセキュリティセンター(NISC)も定期変更は求めるべきではないと表明している。
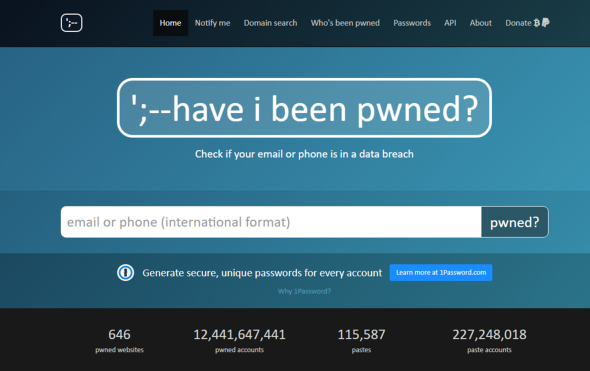 オンライン上に漏えいしたパスワードを検索できるサイト「have i been pwned?」。セットになっているID(メールアドレスや電話番号)を入力すると、どのサイトから漏えいしたかを含めて検索できる
こうした攻撃に備えるために、最近は2段階認証を設定するサイトが多い。パスワードが漏えいしていても、自分で承認のための操作をしなければログインできないので攻撃を防止できるのがこの2段階認証だ。
ただ、オンラインのサービスではすでに2段階認証を回避する攻撃も確認されており、決して万全な対策とはいえない。通知が来たときに何も考えずに「承認」を押してしまうと、犯罪者がログインできてしまう。
こうしたパスワードの課題に対して、1つの解決策として期待されているのが「パスキー(Passkeys)」だ。
パスキーという用語について
今回、用語を「パスキー」で統一しているが、実のところ少し説明が必要な表現だ。
パスキーは、パスワードを使わない認証方式を検討する業界団体「FIDO Alliance」が仕様を策定した技術。Web技術の標準化団体であるW3Cも協力していて、端的にいえば「FIDO2」「WebAuthn」「パスキー」という3つの技術を組み合わせたものだ。
FIDO2は公開鍵暗号方式を用いた生体認証を使うパスワードレスの認証方式で、それをWebで利用するための仕様がWebAuthn、そしてその資格認証情報をクラウド経由で同期する仕組みがパスキー(狭義)だ。この仕組み全体を「パスキー」(広義)として表現するのは、少しおおざっぱな表現ともいえる。
ただ、「パスワード」に置き換わる技術として推進するためには、「パスキー」という単語があるのとないのでは大違いではある。細かく表現すれば、FIDO2やWebAuthnという言葉を使う必要はあるが、一般ユーザーに対しては不要な情報ではあるので、今回はパスキーで統一している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR